
Inside Gridinsoft:
Unser Technologie-Stack
Unter der Haube von Gridinsoft – Erfahren Sie, wie unsere Tools Bedrohungen erkennen, Benutzer schützen und sich mit der Cybersicherheitslandschaft weiterentwickeln.

Das Herzstück von Gridinsofts Malware-Schutz liegt in seiner mehrschichtigen Scan-Engine, die für die Erkennung und Beseitigung von Bedrohungen auf allen Plattformen verantwortlich ist.
- Unterhält eine kontinuierlich aktualisierte Datenbank mit Millionen von Bedrohungssignaturen.
- Updates erfolgen stündlich und gewährleisten die Abdeckung neu entdeckter Malware-Stämme.
- Eliminiert bekannte Bedrohungen effizient mit nahezu null Falschmeldungen.
- Bietet Fernzugriff auf Gridinsofts Scan-Funktionen über RESTful API.
- Unterstützt Datei-Hash-Lookups, URL-Analyse und Domain-Reputationsprüfungen.
- Gebaut für Skalierbarkeit und Geschwindigkeit — verarbeitet Hunderte gleichzeitiger Abfragen mit niedriger Latenz.
- Analysiert Dateiverhalten in Echtzeit basierend auf Regelsätzen und Anomalie-Mustern.
- Markiert verdächtige Aktionen, wie unbefugte Prozessgenerierung oder Systemmodifikationen.
- Besonders wirksam gegen Zero-Day-Bedrohungen und polymorphe Malware.
- Proprietäre Modelle (z.B. GANNet) trainiert auf massiven Datensätzen sicherer und bösartiger Dateien.
- Erkennt Anomalien und neuartige Malware-Varianten, die traditionelle Scanner umgehen.
- Kontinuierlich verfeinert durch Bedrohungsintelligenz-Feedback-Schleifen, reduziert Falschmeldungen und verbessert Klassifizierungsgeschwindigkeit.
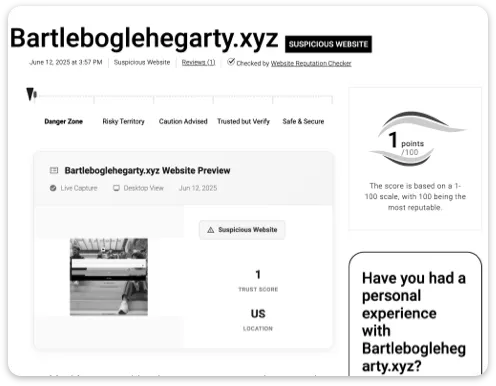
Bedrohungsdatenbank / Reputationssystem
• Speist wichtige Tools: Website-Reputationsprüfer, Link-Verität und verbessert On-Device-Scans.
• Gelistet auf VirusTotal: einer von über 150 genehmigten Scan-Engines.
Architektur & Bereitstellung
Entdecken Sie, wie Gridinsofts Technologien bereitgestellt werden — von lokalen Tools bis hin zu cloud-gestützter Intelligenz.
-
Desktop-Anwendung
• Windows-native Lösung mit Echtzeit-Dateischutz, heuristischer Verteidigung und flexiblen Scan-Optionen.
• Cloud-synchronisiert, um aktuelle Erkennung ohne aufgeblähte Systemauswirkungen zu gewährleisten.
• Enthält Quarantänesystem, Bedrohungsverlauf und geplante Scan-Steuerungen.
-
Trojan Killer Portable
• USB-gestütztes Incident-Response-Toolkit: keine Installation, kein Internet erforderlich.
• Nützlich für vor Ort IT-Teams, die mit infizierten Maschinen in isolierten Umgebungen arbeiten.
-
Bedrohungsintelligenz-Berichte
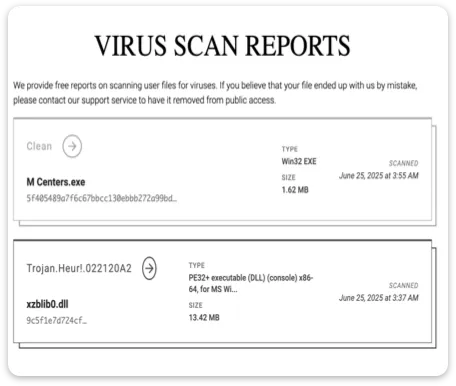
• Tools wie Online-Virus-Scanner und E-Mail-Checker verbinden sich mit Gridinsofts sicherer Cloud-Infrastruktur.
• Bei Online-Dateiscans werden Berichte und Übermittlungsdaten gespeichert, darunter Datei-Hashes, Namen, Ergebnisse, Zeitpunkte und IP-Adressen. Datei- und Websiteberichte können öffentlich sein; die hochgeladene Datei selbst wird gesondert behandelt.
• E-Mail-Analyse: Die übermittelten Absenderdaten und der Nachrichtentext werden zur Erkennung von Spam und Phishing verarbeitet. Entfernen Sie vor dem Absenden Passwörter, Zugangstoken sowie vertrauliche oder unnötige personenbezogene Angaben.

Durchschnittliche Scan-Zeit: ~7 Minuten.
Typisches Ergebnis: Erkennung von 29 Bedrohungen, Beendigung von 4 aktiven bösartigen Prozessen.
Optimierte Engine: leichtgewichtig bei Systemressourcen, minimaler Speicherverbrauch.
-
Datenschutz
• Websitebesuche, Online-Einsendungen, Kontodaten und optionale Softwarediagnosen sind getrennte Datenflüsse mit unterschiedlichen Verarbeitungs- und Aufbewahrungsverfahren.
• E-Mail-Analyse: Wir speichern Absenderdaten, technische Prüfergebnisse, eine KI-generierte Zusammenfassung und Analyse, den Zeitpunkt der Übermittlung und Ihre IP-Adresse. Der ursprüngliche Nachrichtentext ist kein Feld dieses Ergebnisdatensatzes.
• E-Mail-Analyse: Ein Konto ist nicht erforderlich, die Prüfungen sind jedoch nicht anonym. HTTPS verschlüsselt die Übertragung, verhindert aber keine Serverprotokollierung. Diese Website nutzt Analysen und Werbezuordnung; der Checker verwendet reCAPTCHA zum Schutz vor Missbrauch. Einzelheiten finden Sie unter Wie wir Ihre Daten verwenden und in unserer Datenschutzerklärung. Fragen zur Aufbewahrung oder Löschung einer Einsendung richten Sie bitte an den Support.
-
Sicherheit der Plattform
• HTTPS/TLS verschlüsselt Daten bei der Übertragung zwischen Client-Tools und Cloud-Servern.
• Infrastruktur geschützt durch fortschrittliche Firewalls, häufige Sicherheitsaudits und strenge Zugriffskontrolle.
-
Falschmeldungen und Transparenz
• Bevorzugung des Abfangens verdächtiger Elemente (Falschmeldungen) gegenüber dem Verpassen gefährlicher.
• Benutzer können Falschmeldungen einfach über Feedback-Tools melden.
• Öffentlich zugängliche Wissensdatenbank und Support-Zugang gewährleisten Rechenschaftspflicht.
• Über 17 Jahre Entwicklung — kontinuierlich weiterentwickelt seit 2008.
• Vertraut von über 480.000 Benutzern unserer PC-Sicherheitstools weltweit.
Verifizierte Bewertungen anzeigen →
- Internes Malware-Labor kuratiert täglich frische Proben aus öffentlichen und privaten Feeds.
- Bedrohungsdatenbank stündlich aktualisiert mit Benutzer- und Partner-Einreichungen.
- F&E läuft bei Betrugsmustererkennung, Phishing-E-Mail-Analyse und Social-Engineering-Erkennung.

- Sprachbasierte Erkennungsmodelle für E-Mail-Phishing
- Verhaltensbaseline für filelose Malware.
- Erweiterte Browser-Plugin-Schutzmodule.