Subscribe.exe Malware Generic Malware-Analyse
Technische Analyse
| Dateiname | subscribe.exe |
| Dateityp |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Scanner-Version | 1.0.250.174 |
| Datenbankversion | 2026-07-18 17:00:27 UTC |
Malware.Win64.Generic.cld
Malware-Familie: Generic
Weitere Datei scannen
Die hochgeladene Datei wird analysiert; die Datei selbst wird weder aufbewahrt noch an Dritte weitergegeben. Dateinamen und Analyseergebnisse können in öffentlichen Berichten erscheinen. Kontaktieren Sie vor der Übermittlung vertraulichen Materials den Support, um Übermittlungsweg und Verarbeitung zu vereinbaren. Support · So verwenden wir Ihre Daten
Dateiidentifikation
| Hash-Typ | Wert | Aktion |
|---|---|---|
| MD5 |
067e2efd94ab9339039ac0c727204e2a
|
|
| SHA1 |
f375d4bd45a2fd1c463ba9e61783d4c655c4297c
|
|
| SHA256 |
f9a6ac3c1ce394609410cbe88d38769cae24a25fd4b8a5e82eb9f2b8bb7dc557
|
|
| SHA512 |
1a0b4d472b8fa726507a66cdde396366d1879edbb18e84d1eadb0de19d89bddbf9a394f7489dc57a510119f66c47a1223f3d2ec086582f0cf11616ec1ae3fbb3
|
|
| ImpHash |
62f0383404f06951746d72084b01a844
|
PE-Analyse
Grundlegende Informationen
▼| Symbol |
Hash: 2d95e70f8906847189a10683593df919
Unscharf: 8f3a184b6af4823cf069830f261dbbc3 dHash: e0e09260e89ac040 |
| Bildbasis | 0x140000000 |
| Einstiegspunkt | 0x1409ca0ec |
| Kompilierungszeit | 2026-05-29 12:47:17 |
| Prüfsumme | 0x00000000 (Tatsächlich: 0x01033adc) |
| OS-Version | 6.0 |
| PEiD-Signaturen |
PE32+ executable (GUI) x86-64, for MS Windows
|
| PDB-Pfad | ui.pdb |
| Digitale Signatur | No valid SignedData structure was found. |
| Importe | 24 Bibliotheken |
| Exporte | 0 Funktionen |
| Ressourcen | 4 Ressourcen |
| Abschnitte | 6 Abschnitte |
Versionsinformationen
▼| CompanyName | savage |
| FileDescription | ui |
| FileVersion | 1.0.0 |
| ProductName | ui |
| ProductVersion | 1.0.0 |
| Translation | 0x0000 0x04b0 |
PE-Abschnitte
▼| Name | Virtuelle Adresse | Virtuelle Größe | Rohgröße | Entropie | Eigenschaften | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
10,440,864 bytes | 10,441,216 bytes | 6.22 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
8C77BA497CEDB6F1A667293EA38EFD37 |
.rdata |
0x009f7000 |
5,833,404 bytes | 5,833,728 bytes | 6.83 (Komprimiert) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
C3C2C65A1BA9329741DD98237876C3B0 |
.data |
0x00f88000 |
17,416 bytes | 8,192 bytes | 3.72 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
4D39E643AC645C7C962A924B777CCA86 |
.pdata |
0x00f8d000 |
581,316 bytes | 581,632 bytes | 6.59 (Komprimiert) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
37DE2D70BE34CCA36CACC0D07605325F |
.rsrc |
0x0101b000 |
92,232 bytes | 92,672 bytes | 7.97 (Gepackt/Verschlüsselt) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
A62F615BFF93155A13FD37E1784F0874 |
.reloc |
0x01032000 |
28,592 bytes | 28,672 bytes | 5.48 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
C63503EF1E6E4555C0C363672FCB4E81 |
Entropie-Analyse-Warnung
1 Abschnitt(e) mit hoher Entropie (≥7.5) erkannt - mögliche Packung/Verschlüsselung
2 Abschnitt(e) mit erhöhter Entropie (≥6.5) - mögliche Komprimierung
Ressourcenanalyse
▼| Ressourcentyp | Anzahl | Gesamtgröße | Prozentsatz |
|---|---|---|---|
| RT_ICON | 1 | 90,902 Bytes | |
| RT_GROUP_ICON | 1 | 20 Bytes | |
| RT_VERSION | 1 | 448 Bytes | |
| RT_MANIFEST | 1 | 551 Bytes |
Zertifikatsketten-Analyse
▼Keine digitalen Signaturen
Diese Datei ist nicht digital signiert.
Sicherheitsauswirkungen:
- Kann die Identität des Herausgebers nicht verifizieren
- Erhöhtes Sicherheitsrisiko beim Ausführen dieser Datei
- Kann Sicherheitswarnungen auf einigen Systemen auslösen
⚠ Diese Datei hat entweder keine digitale Signatur oder die Zertifikatskette konnte nicht verifiziert werden.
Seien Sie vorsichtig beim Ausführen unsignierter Dateien aus unbekannten Quellen.
Zertifikat-Verifizierungsstatus
No valid SignedData structure was found.
Empfehlung: Überprüfen Sie die Dateiquelle und stellen Sie sicher, dass sie von einem vertrauenswürdigen Herausgeber stammt.
Malware.Win64.Generic.cld Entfernung
Gridinsoft hat die Fähigkeit, Malware.Win64.Generic.cld zu identifizieren und ohne weitere Benutzereingriffe zu entfernen.
Anti-Malware herunterladenEntfernungsanweisungen
Befolgen Sie diese Schritte, um die Bedrohung vollständig von Ihrem System zu entfernen
-
1
Holen Sie sich Gridinsoft Anti-Malware — es ist ein schneller 2 MB Download, der Ihren PC nicht verlangsamt.
-
2
Starten Sie den Installer gsam-de-install.exe. Die Installation dauert etwa 2 Minuten und erfordert keinen Neustart.
-
3
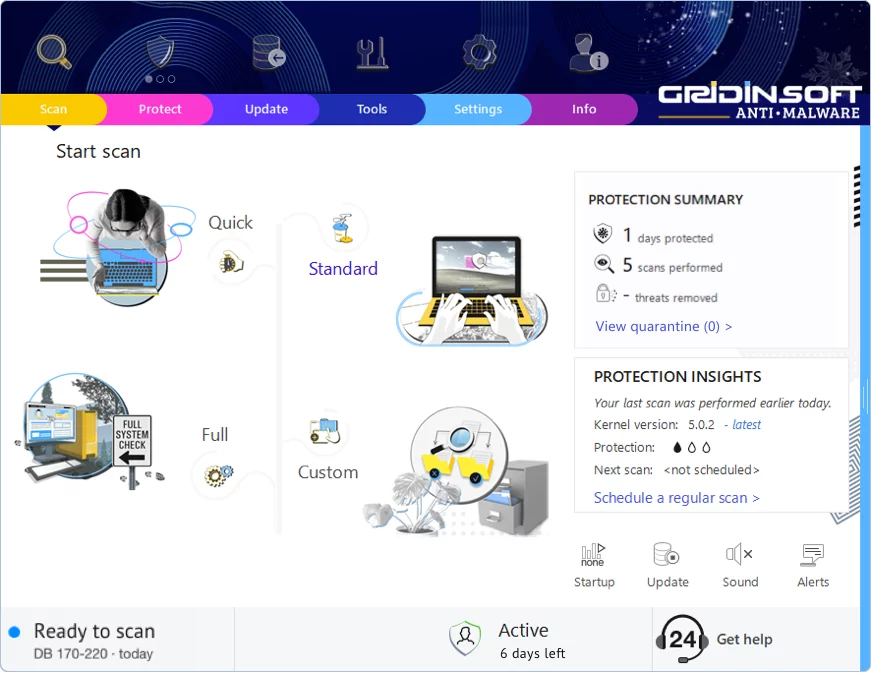
Die App startet direkt nach der Installation. Sie sehen das Hauptdashboard mit dem Scan-Button in der Mitte.
-
4
Klicken Sie auf "Standard-Scan" — dieser überprüft alle Orte, an denen sich Malware typischerweise versteckt: temporäre Ordner, Browser-Daten, Autostart-Programme und Systemverzeichnisse.
-
5
Sobald der Scan diese Bedrohung findet, klicken Sie auf "Jetzt bereinigen". Die Entfernung erfolgt normalerweise sofort, obwohl hartnäckige Infektionen einen Neustart erfordern können.
-
6
Wenn Sie eine Neustart-Aufforderung sehen, starten Sie den Computer neu. Dies entfernt alle Malware, die im Speicher lief, und sorgt für einen sauberen Systemstart.
Kommentar hinterlassen
Gridinsoft Anti-Malware
Bleiben Sie malware-frei: Halten Sie Ihren PC geschützt mit Gridinsoft Anti-Malware
Gridinsoft Anti-Malware bietet genau das – Seelenfrieden mit einer robusten, benutzerfreundlichen Lösung, die ständig aktualisiert wird, um die neuesten Bedrohungen zu bekämpfen. Von Cybersicherheitsexperten entwickelt, bietet es Echtzeit-Schutz und mühelose Malware-Entfernung. Es geht nicht nur darum, Bedrohungen zu erkennen; es geht darum, Ihr digitales Leben mit ununterbrochener Sicherheit zu verbessern. Probieren Sie es aus und erleben Sie, wie es sich anfühlt, sorgenfrei zu surfen!