苏苏网易工具箱测试_v0.1.exe Trojan Heuristic Malware-Analyse
Technische Analyse
| Dateiname | 苏苏网易工具箱测试_v0.1.exe |
| Dateityp |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Scanner-Version | 1.0.262.174 |
| Datenbankversion | 2026-11-21 12:07:02 UTC |
Trojan.Heur!.030121A1
Malware-Familie: Heuristic
Weitere Datei scannen
Die hochgeladene Datei wird analysiert; die Datei selbst wird weder aufbewahrt noch an Dritte weitergegeben. Dateinamen und Analyseergebnisse können in öffentlichen Berichten erscheinen. Kontaktieren Sie vor der Übermittlung vertraulichen Materials den Support, um Übermittlungsweg und Verarbeitung zu vereinbaren. Support · So verwenden wir Ihre Daten
Dateiidentifikation
| Hash-Typ | Wert | Aktion |
|---|---|---|
| MD5 |
c57f5e366a0591f11261a2de319e2d9d
|
|
| SHA1 |
261b19f2cc1d2205c9b48bb5bde09ac8672ea6e9
|
|
| SHA256 |
eeb0a87d7211231094d5b9e8e844189f8d3e2d3cbd27cd7fa343b1fdb11655df
|
|
| SHA512 |
7274de3ce7cf07a65985bd19eefdf7cf35955e62755c2a76a944e9757ac02bd45ba8349e4bec7955cf34db900f38e49b8d440c69a29422f693c7986efc564118
|
|
| ImpHash |
5190777884cd16f76dd98fbaf091ec64
|
PE-Analyse
Grundlegende Informationen
▼| Symbol |
Hash: c52505e5deb9884f83c96033183d07a0
Unscharf: 7090b3476cc302ba2ae4c987cafb58c1 dHash: 9f373b2f271787c3 |
| Bildbasis | 0x00400000 |
| Einstiegspunkt | 0x01b8765d |
| Kompilierungszeit | 1972-12-25 05:33:23 |
| Prüfsumme | 0x00000000 (Tatsächlich: 0x0179538c) |
| OS-Version | 5.0 |
| PEiD-Signaturen |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Digitale Signatur | No valid SignedData structure was found. |
| Importe |
2 Bibliotheken
USER32, KERNEL32 |
| Exporte | 0 Funktionen |
| Ressourcen | 4 Ressourcen |
| Abschnitte | 8 Abschnitte |
Versionsinformationen
▼| FileVersion | 1.0.0.0 |
| FileDescription | 易语言程序 |
| ProductName | 易语言程序 |
| ProductVersion | 1.0.0.0 |
| CompanyName | 苏苏 |
| LegalCopyright | 苏苏 版权所有 |
| Comments | QQ:2598163208 |
| Translation | 0x0804 0x04b0 |
PE-Abschnitte
▼| Name | Virtuelle Adresse | Virtuelle Größe | Rohgröße | Entropie | Eigenschaften | MD5 |
|---|---|---|---|---|---|---|
ZqS.e:PC |
0x00001000 |
548 bytes | 1,024 bytes | 3.51 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
8B66E8E5282D535975CD0470F184D96A |
l>0cTbbc |
0x00002000 |
404 bytes | 512 bytes | 3.64 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
684BD04C4E90EBB1AC24B9D56AB5240E |
,IvqI8d+ |
0x00003000 |
21,545,984 bytes | 21,545,984 bytes | 7.91 (Gepackt/Verschlüsselt) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
6E2B3773D6DAC997BE1A89CB9F03AD1F |
Qj6&n;E^ |
0x01490000 |
1,452,096 bytes | 1,452,544 bytes | 6.97 (Komprimiert) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
54365978CC28D5D1278643A5854AB5CF |
7` t'0E> |
0x015f3000 |
20,480 bytes | 20,480 bytes | 2.67 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_CNT_UNINITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
92344582BD49139CBBD25D4C85FD4EFE |
Dn[vV<X' |
0x015f8000 |
1,570,304 bytes | 1,570,304 bytes | 7.88 (Gepackt/Verschlüsselt) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
0713EFCA5685D0419D5285F4307EF9FF |
UC==H3a6 |
0x01778000 |
76,193 bytes | 76,288 bytes | 7.69 (Gepackt/Verschlüsselt) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
FD9342D95AD1FBB063B5D671F792C848 |
@TAZ'd&% |
0x0178b000 |
4,585 bytes | 4,608 bytes | 6.59 (Komprimiert) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
BD2C17417B81CE9AD95015D785A54659 |
Entropie-Analyse-Warnung
3 Abschnitt(e) mit hoher Entropie (≥7.5) erkannt - mögliche Packung/Verschlüsselung
2 Abschnitt(e) mit erhöhter Entropie (≥6.5) - mögliche Komprimierung
Ressourcenanalyse
▼| Ressourcentyp | Anzahl | Gesamtgröße | Prozentsatz |
|---|---|---|---|
| RT_ICON | 1 | 3,240 Bytes | |
| RT_GROUP_ICON | 1 | 20 Bytes | |
| RT_VERSION | 1 | 560 Bytes | |
| RT_MANIFEST | 1 | 461 Bytes |
Zertifikatsketten-Analyse
▼Keine digitalen Signaturen
Diese Datei ist nicht digital signiert.
Sicherheitsauswirkungen:
- Kann die Identität des Herausgebers nicht verifizieren
- Erhöhtes Sicherheitsrisiko beim Ausführen dieser Datei
- Kann Sicherheitswarnungen auf einigen Systemen auslösen
⚠ Diese Datei hat entweder keine digitale Signatur oder die Zertifikatskette konnte nicht verifiziert werden.
Seien Sie vorsichtig beim Ausführen unsignierter Dateien aus unbekannten Quellen.
Zertifikat-Verifizierungsstatus
No valid SignedData structure was found.
Empfehlung: Überprüfen Sie die Dateiquelle und stellen Sie sicher, dass sie von einem vertrauenswürdigen Herausgeber stammt.
Trojan.Heur!.030121A1 Entfernung
Gridinsoft hat die Fähigkeit, Trojan.Heur!.030121A1 zu identifizieren und ohne weitere Benutzereingriffe zu entfernen.
Anti-Malware herunterladenEntfernungsanweisungen
Befolgen Sie diese Schritte, um die Bedrohung vollständig von Ihrem System zu entfernen
-
1
Holen Sie sich Gridinsoft Anti-Malware — es ist ein schneller 2 MB Download, der Ihren PC nicht verlangsamt.
-
2
Starten Sie den Installer gsam-de-install.exe. Die Installation dauert etwa 2 Minuten und erfordert keinen Neustart.
-
3
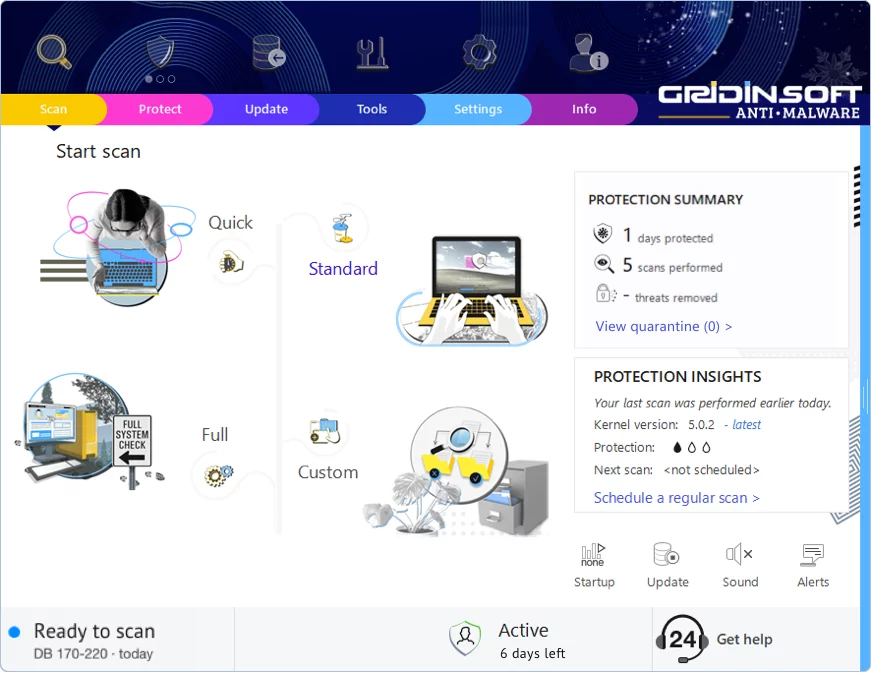
Die App startet direkt nach der Installation. Sie sehen das Hauptdashboard mit dem Scan-Button in der Mitte.
-
4
Klicken Sie auf "Standard-Scan" — dieser überprüft alle Orte, an denen sich Malware typischerweise versteckt: temporäre Ordner, Browser-Daten, Autostart-Programme und Systemverzeichnisse.
-
5
Sobald der Scan diese Bedrohung findet, klicken Sie auf "Jetzt bereinigen". Die Entfernung erfolgt normalerweise sofort, obwohl hartnäckige Infektionen einen Neustart erfordern können.
-
6
Wenn Sie eine Neustart-Aufforderung sehen, starten Sie den Computer neu. Dies entfernt alle Malware, die im Speicher lief, und sorgt für einen sauberen Systemstart.
Kommentar hinterlassen
Gridinsoft Anti-Malware
Bleiben Sie malware-frei: Halten Sie Ihren PC geschützt mit Gridinsoft Anti-Malware
Gridinsoft Anti-Malware bietet genau das – Seelenfrieden mit einer robusten, benutzerfreundlichen Lösung, die ständig aktualisiert wird, um die neuesten Bedrohungen zu bekämpfen. Von Cybersicherheitsexperten entwickelt, bietet es Echtzeit-Schutz und mühelose Malware-Entfernung. Es geht nicht nur darum, Bedrohungen zu erkennen; es geht darum, Ihr digitales Leben mit ununterbrochener Sicherheit zu verbessern. Probieren Sie es aus und erleben Sie, wie es sich anfühlt, sorgenfrei zu surfen!