Setup.exe Trojan Agent Malware-Analyse
Technische Analyse
| Dateiname | setup.exe |
| Dateityp |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Scanner-Version | 1.0.257.174 |
| Datenbankversion | 2026-10-18 00:07:02 UTC |
Trojan.Win32.Agent.cl
Malware-Familie: Agent
Weitere Datei scannen
Die hochgeladene Datei wird analysiert; die Datei selbst wird weder aufbewahrt noch an Dritte weitergegeben. Dateinamen und Analyseergebnisse können in öffentlichen Berichten erscheinen. Kontaktieren Sie vor der Übermittlung vertraulichen Materials den Support, um Übermittlungsweg und Verarbeitung zu vereinbaren. Support · So verwenden wir Ihre Daten
Dateiidentifikation
| Hash-Typ | Wert | Aktion |
|---|---|---|
| MD5 |
31ae2a1350d80d1d6f65d891b8f24d66
|
|
| SHA1 |
76d574f62547f1440ea6fb033905402f0e1ab431
|
|
| SHA256 |
d01742d9a3ae416df163266d1791fa954b0603ec99e87cd8c6a50b255fa66d44
|
|
| SHA512 |
324eb8684dea07ce6fa5f41e7683d904f39f881973d8c1526a6773888fd61a39997958547cce65341eff2ab49cdb7903d875c27410021405ef7fead4f12a7162
|
|
| ImpHash |
483f0c4259a9148c34961abbda6146c1
|
PE-Analyse
Grundlegende Informationen
▼| Symbol |
Hash: 30adcb5c0b2e3c35eaec2c110733c9f8
Unscharf: c98f96d6ffe5af8d4eb0870c1dc20826 dHash: 92e0b496a6cada72 |
| Bildbasis | 0x00400000 |
| Einstiegspunkt | 0x00416478 |
| Kompilierungszeit | 2012-10-02 05:04:04 |
| Prüfsumme | 0x00000000 (Tatsächlich: 0x00634b27) |
| OS-Version | 5.0 |
| PEiD-Signaturen |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Digitale Signatur | No valid SignedData structure was found. |
| Importe |
5 Bibliotheken
oleaut32, advapi32, user32, kernel32, comctl32 |
| Exporte | 0 Funktionen |
| Ressourcen | 17 Ressourcen |
| Abschnitte | 8 Abschnitte |
Versionsinformationen
▼| Comments | This installation was built with Inno Setup. |
| CompanyName | |
| FileDescription | Age of Mythology: Retold Setup |
| FileVersion | |
| LegalCopyright | FitGirl |
| ProductName | Age of Mythology: Retold |
| ProductVersion | |
| Translation | 0x0000 0x04b0 |
PE-Abschnitte
▼| Name | Virtuelle Adresse | Virtuelle Größe | Rohgröße | Entropie | Eigenschaften | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
82,936 bytes | 82,944 bytes | 6.48 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
345DB2B6911ADDC85B53F32245F969A0 |
.itext |
0x00016000 |
3,048 bytes | 3,072 bytes | 6.02 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
2E74D968CAEDEB2D71B9505530D43907 |
.data |
0x00017000 |
3,484 bytes | 3,584 bytes | 2.67 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D5B22EFF9E08EDAA95F493C1A71158C0 |
.bss |
0x00018000 |
22,352 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.idata |
0x0001e000 |
3,998 bytes | 4,096 bytes | 4.97 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
B47EACA4C149EE829DE76A342B5560D5 |
.tls |
0x0001f000 |
8 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.rdata |
0x00020000 |
24 bytes | 512 bytes | 0.19 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
3746F5876803F8F30DB5BB2DEB8772AE |
.rsrc |
0x00021000 |
45,568 bytes | 45,568 bytes | 4.16 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
09F702B6DC82A25E5C66BBBAC9B5CE7A |
Ressourcenanalyse
▼| Ressourcentyp | Anzahl | Gesamtgröße | Prozentsatz |
|---|---|---|---|
| RT_ICON | 4 | 4,640 Bytes | |
| RT_STRING | 6 | 3,200 Bytes | |
| RT_RCDATA | 4 | 34,004 Bytes | |
| RT_GROUP_ICON | 1 | 62 Bytes | |
| RT_VERSION | 1 | 1,208 Bytes | |
| RT_MANIFEST | 1 | 1,376 Bytes |
Zertifikatsketten-Analyse
▼Keine digitalen Signaturen
Diese Datei ist nicht digital signiert.
Sicherheitsauswirkungen:
- Kann die Identität des Herausgebers nicht verifizieren
- Erhöhtes Sicherheitsrisiko beim Ausführen dieser Datei
- Kann Sicherheitswarnungen auf einigen Systemen auslösen
⚠ Diese Datei hat entweder keine digitale Signatur oder die Zertifikatskette konnte nicht verifiziert werden.
Seien Sie vorsichtig beim Ausführen unsignierter Dateien aus unbekannten Quellen.
Zertifikat-Verifizierungsstatus
No valid SignedData structure was found.
Empfehlung: Überprüfen Sie die Dateiquelle und stellen Sie sicher, dass sie von einem vertrauenswürdigen Herausgeber stammt.
Trojan.Win32.Agent.cl Entfernung
Gridinsoft hat die Fähigkeit, Trojan.Win32.Agent.cl zu identifizieren und ohne weitere Benutzereingriffe zu entfernen.
Anti-Malware herunterladenEntfernungsanweisungen
Befolgen Sie diese Schritte, um die Bedrohung vollständig von Ihrem System zu entfernen
-
1
Holen Sie sich Gridinsoft Anti-Malware — es ist ein schneller 2 MB Download, der Ihren PC nicht verlangsamt.
-
2
Starten Sie den Installer gsam-de-install.exe. Die Installation dauert etwa 2 Minuten und erfordert keinen Neustart.
-
3
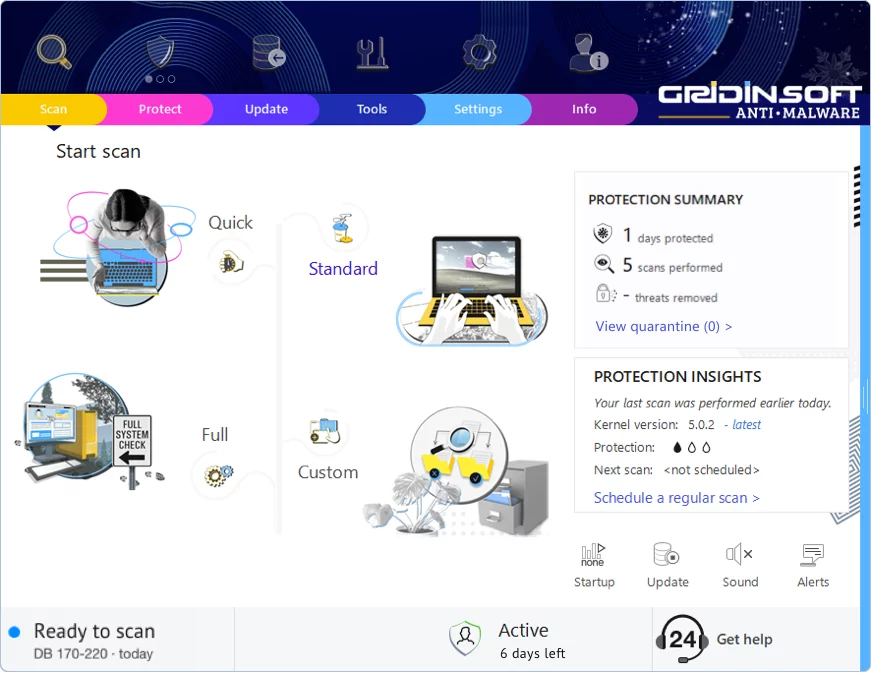
Die App startet direkt nach der Installation. Sie sehen das Hauptdashboard mit dem Scan-Button in der Mitte.
-
4
Klicken Sie auf "Standard-Scan" — dieser überprüft alle Orte, an denen sich Malware typischerweise versteckt: temporäre Ordner, Browser-Daten, Autostart-Programme und Systemverzeichnisse.
-
5
Sobald der Scan diese Bedrohung findet, klicken Sie auf "Jetzt bereinigen". Die Entfernung erfolgt normalerweise sofort, obwohl hartnäckige Infektionen einen Neustart erfordern können.
-
6
Wenn Sie eine Neustart-Aufforderung sehen, starten Sie den Computer neu. Dies entfernt alle Malware, die im Speicher lief, und sorgt für einen sauberen Systemstart.
Kommentar hinterlassen
Gridinsoft Anti-Malware
Bleiben Sie malware-frei: Halten Sie Ihren PC geschützt mit Gridinsoft Anti-Malware
Gridinsoft Anti-Malware bietet genau das – Seelenfrieden mit einer robusten, benutzerfreundlichen Lösung, die ständig aktualisiert wird, um die neuesten Bedrohungen zu bekämpfen. Von Cybersicherheitsexperten entwickelt, bietet es Echtzeit-Schutz und mühelose Malware-Entfernung. Es geht nicht nur darum, Bedrohungen zu erkennen; es geht darum, Ihr digitales Leben mit ununterbrochener Sicherheit zu verbessern. Probieren Sie es aus und erleben Sie, wie es sich anfühlt, sorgenfrei zu surfen!