9d2c85d3e703f9a67ff9d108ca8406d16606b17421c5e2fb8024ddac9df5cad4.exe Trojan Agent Malware-Analyse
Technische Analyse
| Dateiname | 9d2c85d3e703f9a67ff9d108ca8406d16606b17421c5e2fb8024ddac9df5cad4.exe |
| Dateityp |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Scanner-Version | 1.0.254.174 |
| Datenbankversion | 2026-09-26 14:00:59 UTC |
Trojan.Win32.Agent.sa
Malware-Familie: Agent
Weitere Datei scannen
Die hochgeladene Datei wird analysiert; die Datei selbst wird weder aufbewahrt noch an Dritte weitergegeben. Dateinamen und Analyseergebnisse können in öffentlichen Berichten erscheinen. Kontaktieren Sie vor der Übermittlung vertraulichen Materials den Support, um Übermittlungsweg und Verarbeitung zu vereinbaren. Support · So verwenden wir Ihre Daten
Dateiidentifikation
| Hash-Typ | Wert | Aktion |
|---|---|---|
| MD5 |
ea47fd87c1b109d5fd529c213aea6b30
|
|
| SHA1 |
8090be38f995b0600f4588cb6636601f5b97f71c
|
|
| SHA256 |
9d2c85d3e703f9a67ff9d108ca8406d16606b17421c5e2fb8024ddac9df5cad4
|
|
| SHA512 |
5543b1296a21cae2b312dd2a6414bf1e3226fa67b608f14f30c5b6b8c18e0750a6222488e9625fa6d57325055cc0ec84336c36dd5b88751d8770736b15dd4590
|
|
| ImpHash |
c018a6ab8004f4375c5f85913eb97d76
|
PE-Analyse
Grundlegende Informationen
▼| Bildbasis | 0x00400000 |
| Einstiegspunkt | 0x004311e1 |
| Kompilierungszeit | 2023-10-30 02:42:52 |
| Prüfsumme | 0x00000000 (Tatsächlich: 0x0007274c) |
| OS-Version | 6.0 |
| PEiD-Signaturen |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| PDB-Pfad | G:\xmh_miqu_key\xmh\密取\outlook\outlook_2022.12.14\OUTLOOK\Bin\OutlookX32.pdb |
| Digitale Signatur | No valid SignedData structure was found. |
| Importe |
4 Bibliotheken
KERNEL32, USER32, ADVAPI32, MAPI32 |
| Exporte | 5 Funktionen |
| Ressourcen | 1 Ressourcen |
| Abschnitte | 5 Abschnitte |
PE-Abschnitte
▼| Name | Virtuelle Adresse | Virtuelle Größe | Rohgröße | Entropie | Eigenschaften | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
313,471 bytes | 313,856 bytes | 6.39 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
A13BECB08E81258C344E9760B4B808CB |
.rdata |
0x0004e000 |
83,666 bytes | 83,968 bytes | 5.32 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
0A7028C447C67BE03606EAEA7F3B2D7F |
.data |
0x00063000 |
7,764 bytes | 4,608 bytes | 3.31 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
8BAD76D0FE885B271F810BFFAC465AFE |
.rsrc |
0x00065000 |
480 bytes | 512 bytes | 4.71 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
32EACC1FD3975B8CE308561D80EDDD2C |
.reloc |
0x00066000 |
11,068 bytes | 11,264 bytes | 6.51 (Komprimiert) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
7DD64927FAA7C66E7E3A2E2DD0D64768 |
Entropie-Analyse-Warnung
1 Abschnitt(e) mit erhöhter Entropie (≥6.5) - mögliche Komprimierung
Ressourcenanalyse
▼| Ressourcentyp | Anzahl | Gesamtgröße | Prozentsatz |
|---|---|---|---|
| RT_MANIFEST | 1 | 381 Bytes |
Zertifikatsketten-Analyse
▼Keine digitalen Signaturen
Diese Datei ist nicht digital signiert.
Sicherheitsauswirkungen:
- Kann die Identität des Herausgebers nicht verifizieren
- Erhöhtes Sicherheitsrisiko beim Ausführen dieser Datei
- Kann Sicherheitswarnungen auf einigen Systemen auslösen
⚠ Diese Datei hat entweder keine digitale Signatur oder die Zertifikatskette konnte nicht verifiziert werden.
Seien Sie vorsichtig beim Ausführen unsignierter Dateien aus unbekannten Quellen.
Zertifikat-Verifizierungsstatus
No valid SignedData structure was found.
Empfehlung: Überprüfen Sie die Dateiquelle und stellen Sie sicher, dass sie von einem vertrauenswürdigen Herausgeber stammt.
Trojan.Win32.Agent.sa Entfernung
Gridinsoft hat die Fähigkeit, Trojan.Win32.Agent.sa zu identifizieren und ohne weitere Benutzereingriffe zu entfernen.
Anti-Malware herunterladenEntfernungsanweisungen
Befolgen Sie diese Schritte, um die Bedrohung vollständig von Ihrem System zu entfernen
-
1
Holen Sie sich Gridinsoft Anti-Malware — es ist ein schneller 2 MB Download, der Ihren PC nicht verlangsamt.
-
2
Starten Sie den Installer gsam-de-install.exe. Die Installation dauert etwa 2 Minuten und erfordert keinen Neustart.
-
3
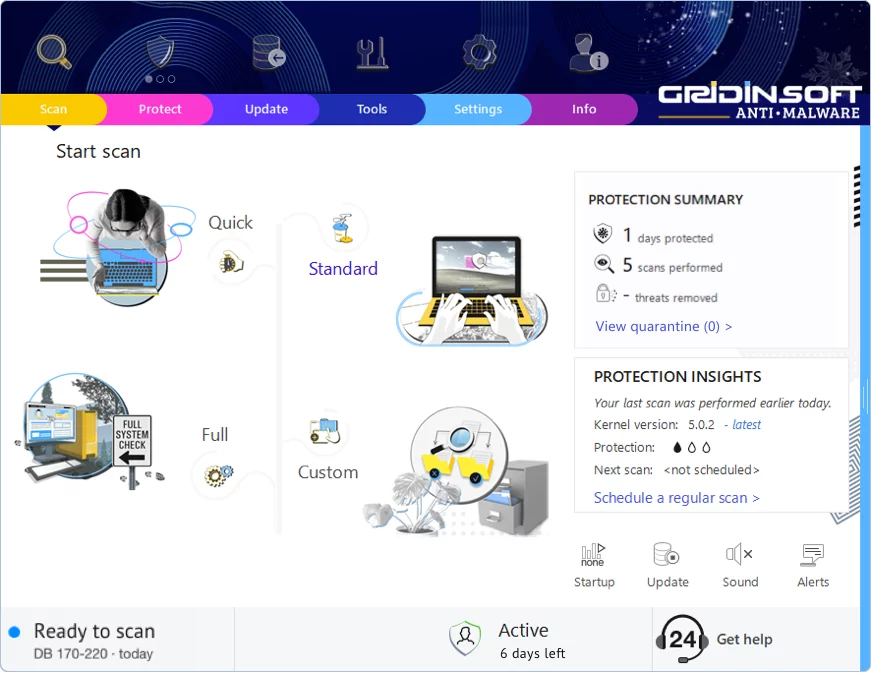
Die App startet direkt nach der Installation. Sie sehen das Hauptdashboard mit dem Scan-Button in der Mitte.
-
4
Klicken Sie auf "Standard-Scan" — dieser überprüft alle Orte, an denen sich Malware typischerweise versteckt: temporäre Ordner, Browser-Daten, Autostart-Programme und Systemverzeichnisse.
-
5
Sobald der Scan diese Bedrohung findet, klicken Sie auf "Jetzt bereinigen". Die Entfernung erfolgt normalerweise sofort, obwohl hartnäckige Infektionen einen Neustart erfordern können.
-
6
Wenn Sie eine Neustart-Aufforderung sehen, starten Sie den Computer neu. Dies entfernt alle Malware, die im Speicher lief, und sorgt für einen sauberen Systemstart.
Kommentar hinterlassen

Gridinsoft Anti-Malware
Bleiben Sie malware-frei: Halten Sie Ihren PC geschützt mit Gridinsoft Anti-Malware
Gridinsoft Anti-Malware bietet genau das – Seelenfrieden mit einer robusten, benutzerfreundlichen Lösung, die ständig aktualisiert wird, um die neuesten Bedrohungen zu bekämpfen. Von Cybersicherheitsexperten entwickelt, bietet es Echtzeit-Schutz und mühelose Malware-Entfernung. Es geht nicht nur darum, Bedrohungen zu erkennen; es geht darum, Ihr digitales Leben mit ununterbrochener Sicherheit zu verbessern. Probieren Sie es aus und erleben Sie, wie es sich anfühlt, sorgenfrei zu surfen!