Ativador (1).exe Trojan Agent Malware-Analyse
Technische Analyse
| Dateiname | Ativador (1).exe |
| Dateityp |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Scanner-Version | 1.0.259.174 |
| Datenbankversion | 2026-11-07 21:07:02 UTC |
Trojan.Win64.Agent.sa
Malware-Familie: Agent
Weitere Datei scannen
Die hochgeladene Datei wird analysiert; die Datei selbst wird weder aufbewahrt noch an Dritte weitergegeben. Dateinamen und Analyseergebnisse können in öffentlichen Berichten erscheinen. Kontaktieren Sie vor der Übermittlung vertraulichen Materials den Support, um Übermittlungsweg und Verarbeitung zu vereinbaren. Support · So verwenden wir Ihre Daten
Dateiidentifikation
| Hash-Typ | Wert | Aktion |
|---|---|---|
| MD5 |
03c015bb6d90749b1bcbd4f0d4d7a357
|
|
| SHA1 |
0362fc4e62dccae7b4f6c19e557c540d4c3f8331
|
|
| SHA256 |
712d8df6971b2bf0c7dd34c14d2455a4f912a6e7acf3dad65084bda00286c035
|
|
| SHA512 |
e89b04fff26edef5e5e3d2ef7fcaeb23b5df8ddce2aede7e1dc910773135f7e1d320da9b178b6302340d2ffdf1520b58c6429e804cf7e849bcde746610475c93
|
|
| ImpHash |
7ddd2a7fa7f1cfa1ca27d8490ea690e4
|
PE-Analyse
Grundlegende Informationen
▼| Symbol |
Hash: 3bf7226ef4ddecadf45fb23f08b62684
Unscharf: 7c7070ffb5174cebe0f3e13071bd91e4 dHash: f0b094b2d9f84ab4 |
| Bildbasis | 0x140000000 |
| Einstiegspunkt | 0x14002a088 |
| Kompilierungszeit | 2026-11-07 11:40:56 |
| Prüfsumme | 0x00000000 (Tatsächlich: 0x006c11c7) |
| OS-Version | 6.0 |
| PEiD-Signaturen |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Digitale Signatur | No valid SignedData structure was found. |
| Importe |
7 Bibliotheken
ADVAPI32, USER32, SHELL32, bcrypt, ole32, KERNEL32, USERENV |
| Exporte | 0 Funktionen |
| Ressourcen | 13 Ressourcen |
| Abschnitte | 7 Abschnitte |
Versionsinformationen
▼| FileDescription | Ativador Force War |
| OriginalFilename | Ativador.exe |
| FileVersion | 5.0.0.528 |
| ProductName | Ativador |
| ProductVersion | 5.0.0.528 - Open V131 |
| Translation | 0x0416 0x04b0 |
PE-Abschnitte
▼| Name | Virtuelle Adresse | Virtuelle Größe | Rohgröße | Entropie | Eigenschaften | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
307,972 bytes | 308,224 bytes | 6.42 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
1882F71A8A75E477407EA9A02C14DB69 |
.rdata |
0x0004d000 |
115,816 bytes | 116,224 bytes | 5.01 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
F36BC8B959041459CD4FBF2B32C13397 |
.data |
0x0006a000 |
11,820 bytes | 7,680 bytes | 3.54 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
F98176EB283AD3C25D94D7BE34EFA407 |
.pdata |
0x0006d000 |
16,068 bytes | 16,384 bytes | 5.62 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
22FF9D8785B35B3947822D3AD7820401 |
.fptable |
0x00071000 |
256 bytes | 512 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
BF619EAC0CDF3F68D496EA9344137E8B |
.rsrc |
0x00072000 |
6,599,256 bytes | 6,599,680 bytes | 6.59 (Komprimiert) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
F8D5BDF9DB73BB90258C07D57E1B71DC |
.reloc |
0x006be000 |
2,848 bytes | 3,072 bytes | 5.30 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
58A2453A9A4D850F41D29F2A581EA3A6 |
Entropie-Analyse-Warnung
1 Abschnitt(e) mit erhöhter Entropie (≥6.5) - mögliche Komprimierung
Ressourcenanalyse
▼| Ressourcentyp | Anzahl | Gesamtgröße | Prozentsatz |
|---|---|---|---|
| RT_ICON | 7 | 275,311 Bytes | |
| RT_RCDATA | 3 | 6,321,664 Bytes | |
| RT_GROUP_ICON | 1 | 104 Bytes | |
| RT_VERSION | 1 | 552 Bytes | |
| RT_MANIFEST | 1 | 823 Bytes |
Zertifikatsketten-Analyse
▼Keine digitalen Signaturen
Diese Datei ist nicht digital signiert.
Sicherheitsauswirkungen:
- Kann die Identität des Herausgebers nicht verifizieren
- Erhöhtes Sicherheitsrisiko beim Ausführen dieser Datei
- Kann Sicherheitswarnungen auf einigen Systemen auslösen
⚠ Diese Datei hat entweder keine digitale Signatur oder die Zertifikatskette konnte nicht verifiziert werden.
Seien Sie vorsichtig beim Ausführen unsignierter Dateien aus unbekannten Quellen.
Zertifikat-Verifizierungsstatus
No valid SignedData structure was found.
Empfehlung: Überprüfen Sie die Dateiquelle und stellen Sie sicher, dass sie von einem vertrauenswürdigen Herausgeber stammt.
Trojan.Win64.Agent.sa Entfernung
Gridinsoft hat die Fähigkeit, Trojan.Win64.Agent.sa zu identifizieren und ohne weitere Benutzereingriffe zu entfernen.
Anti-Malware herunterladenEntfernungsanweisungen
Befolgen Sie diese Schritte, um die Bedrohung vollständig von Ihrem System zu entfernen
-
1
Holen Sie sich Gridinsoft Anti-Malware — es ist ein schneller 2 MB Download, der Ihren PC nicht verlangsamt.
-
2
Starten Sie den Installer gsam-de-install.exe. Die Installation dauert etwa 2 Minuten und erfordert keinen Neustart.
-
3
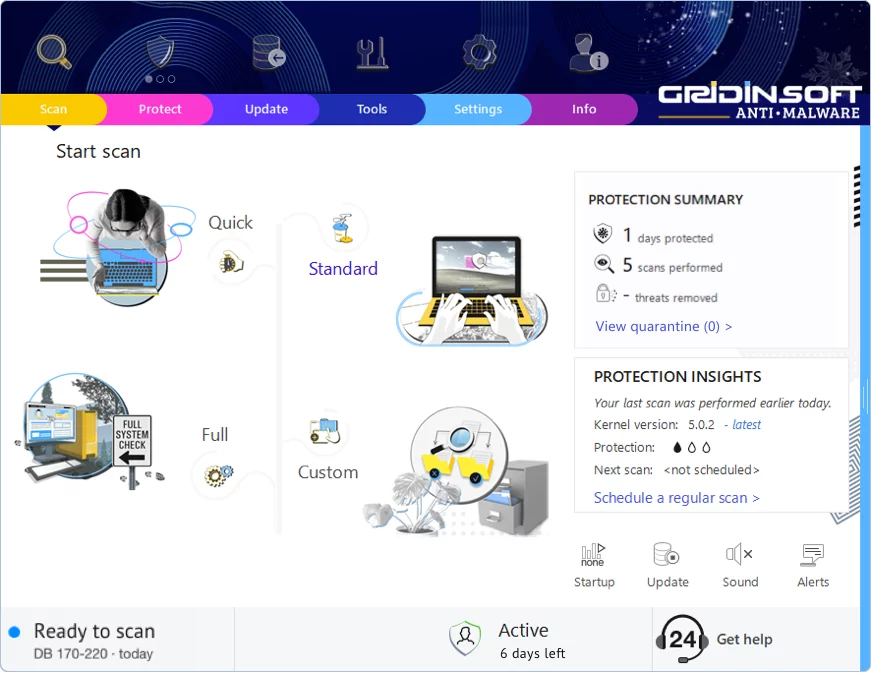
Die App startet direkt nach der Installation. Sie sehen das Hauptdashboard mit dem Scan-Button in der Mitte.
-
4
Klicken Sie auf "Standard-Scan" — dieser überprüft alle Orte, an denen sich Malware typischerweise versteckt: temporäre Ordner, Browser-Daten, Autostart-Programme und Systemverzeichnisse.
-
5
Sobald der Scan diese Bedrohung findet, klicken Sie auf "Jetzt bereinigen". Die Entfernung erfolgt normalerweise sofort, obwohl hartnäckige Infektionen einen Neustart erfordern können.
-
6
Wenn Sie eine Neustart-Aufforderung sehen, starten Sie den Computer neu. Dies entfernt alle Malware, die im Speicher lief, und sorgt für einen sauberen Systemstart.
Kommentar hinterlassen
Gridinsoft Anti-Malware
Bleiben Sie malware-frei: Halten Sie Ihren PC geschützt mit Gridinsoft Anti-Malware
Gridinsoft Anti-Malware bietet genau das – Seelenfrieden mit einer robusten, benutzerfreundlichen Lösung, die ständig aktualisiert wird, um die neuesten Bedrohungen zu bekämpfen. Von Cybersicherheitsexperten entwickelt, bietet es Echtzeit-Schutz und mühelose Malware-Entfernung. Es geht nicht nur darum, Bedrohungen zu erkennen; es geht darum, Ihr digitales Leben mit ununterbrochener Sicherheit zu verbessern. Probieren Sie es aus und erleben Sie, wie es sich anfühlt, sorgenfrei zu surfen!