SolaraV3.exe Trojan Wacatac Malware-Analyse
Technische Analyse
| Dateiname | SolaraV3.exe |
| Dateityp |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Scanner-Version | 1.0.254.174 |
| Datenbankversion | 2026-09-21 16:01:28 UTC |
Trojan.Win64.Wacatac.sa
Malware-Familie: Wacatac
Weitere Datei scannen
Dateiidentifikation
| Hash-Typ | Wert | Aktion |
|---|---|---|
| MD5 |
084ba607d5cf148e3d0a85a028bab4ba
|
|
| SHA1 |
21a966098c142a1ae269b5ff585c708d890d0f04
|
|
| SHA256 |
4f0effff09207036720527d8d17fc0c3c630729f2acb6d510fdbe213fc48515d
|
|
| SHA512 |
41ce0d0a5c86d8eab16918f685d122f915529a8f74751c27ee1aeef34720de0091220066043d27cba1bb61bfeaaf9588a048b205be3c6a87107eec371a0faef9
|
|
| ImpHash |
c3149f53ee9d86d4bf603a1740e3a3c0
|
PE-Analyse
Grundlegende Informationen
▼| Symbol |
Hash: bf2d7ecdbf16ec9262f7f316545b7f89
Unscharf: 64a022e97c41adc2ae065a859dcc8469 dHash: 966954b2b2cc6996 |
| Bildbasis | 0x140000000 |
| Einstiegspunkt | 0x140c74b90 |
| Kompilierungszeit | 2026-09-16 02:18:19 |
| Prüfsumme | 0x012d89e7 (Tatsächlich: 0x012d89e7) |
| OS-Version | 6.0 |
| PEiD-Signaturen |
PE32+ executable (GUI) x86-64, for MS Windows
|
| PDB-Pfad | SolaraV3.pdb |
| Digitale Signatur | OK |
| Importe | 25 Bibliotheken |
| Exporte | 0 Funktionen |
| Ressourcen | 12 Ressourcen |
| Abschnitte | 6 Abschnitte |
Versionsinformationen
▼| CompanyName | CMD Softworks |
| FileDescription | Solara V3 |
| FileVersion | 0.1.0 |
| ProductName | Solara V3 |
| ProductVersion | 0.1.0 |
| Translation | 0x0000 0x04b0 |
PE-Abschnitte
▼| Name | Virtuelle Adresse | Virtuelle Größe | Rohgröße | Entropie | Eigenschaften | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
13,258,128 bytes | 13,258,240 bytes | 6.19 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
E6C20467D496FE1420F8AEF13CF8C1CC |
.rdata |
0x00ca6000 |
5,591,952 bytes | 5,592,064 bytes | 6.13 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
959AF2B15FD831D260F4B02124E09454 |
.data |
0x011fc000 |
21,896 bytes | 12,288 bytes | 2.39 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
9A1FF68733A108B9D9ADD341F9F97E8D |
.pdata |
0x01202000 |
727,104 bytes | 727,552 bytes | 6.76 (Komprimiert) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
5F70F8A193F24993D021565414A87528 |
.rsrc |
0x012b4000 |
76,672 bytes | 76,800 bytes | 7.97 (Gepackt/Verschlüsselt) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
1CF29C14A6B1D872B25D33AED5B11900 |
.reloc |
0x012c7000 |
59,452 bytes | 59,904 bytes | 5.47 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
7D57AE1360503A0C4B1B28042B2CEB7B |
Entropie-Analyse-Warnung
1 Abschnitt(e) mit hoher Entropie (≥7.5) erkannt - mögliche Packung/Verschlüsselung
1 Abschnitt(e) mit erhöhter Entropie (≥6.5) - mögliche Komprimierung
Ressourcenanalyse
▼| Ressourcentyp | Anzahl | Gesamtgröße | Prozentsatz |
|---|---|---|---|
| RT_ICON | 9 | 74,997 Bytes | |
| RT_GROUP_ICON | 1 | 132 Bytes | |
| RT_VERSION | 1 | 484 Bytes | |
| RT_MANIFEST | 1 | 334 Bytes |
Zertifikatsketten-Analyse
▼Keine digitalen Signaturen
Diese Datei ist nicht digital signiert.
Sicherheitsauswirkungen:
- Kann die Identität des Herausgebers nicht verifizieren
- Erhöhtes Sicherheitsrisiko beim Ausführen dieser Datei
- Kann Sicherheitswarnungen auf einigen Systemen auslösen
⚠ Diese Datei hat entweder keine digitale Signatur oder die Zertifikatskette konnte nicht verifiziert werden.
Seien Sie vorsichtig beim Ausführen unsignierter Dateien aus unbekannten Quellen.
Zertifikat-Verifizierungsstatus
OK
Trojan.Win64.Wacatac.sa Entfernung
Gridinsoft hat die Fähigkeit, Trojan.Win64.Wacatac.sa zu identifizieren und ohne weitere Benutzereingriffe zu entfernen.
Anti-Malware herunterladenEntfernungsanweisungen
Befolgen Sie diese Schritte, um die Bedrohung vollständig von Ihrem System zu entfernen
-
1
Holen Sie sich Gridinsoft Anti-Malware — es ist ein schneller 2 MB Download, der Ihren PC nicht verlangsamt.
-
2
Starten Sie den Installer gsam-de-install.exe. Die Installation dauert etwa 2 Minuten und erfordert keinen Neustart.
-
3
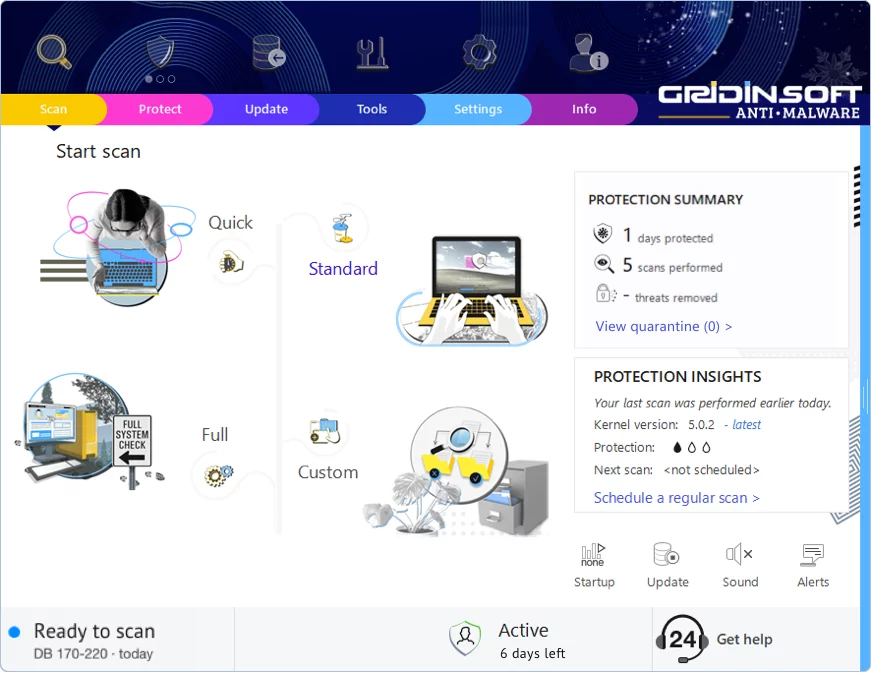
Die App startet direkt nach der Installation. Sie sehen das Hauptdashboard mit dem Scan-Button in der Mitte.
-
4
Klicken Sie auf "Standard-Scan" — dieser überprüft alle Orte, an denen sich Malware typischerweise versteckt: temporäre Ordner, Browser-Daten, Autostart-Programme und Systemverzeichnisse.
-
5
Sobald der Scan diese Bedrohung findet, klicken Sie auf "Jetzt bereinigen". Die Entfernung erfolgt normalerweise sofort, obwohl hartnäckige Infektionen einen Neustart erfordern können.
-
6
Wenn Sie eine Neustart-Aufforderung sehen, starten Sie den Computer neu. Dies entfernt alle Malware, die im Speicher lief, und sorgt für einen sauberen Systemstart.
Kommentar hinterlassen

Gridinsoft Anti-Malware
Bleiben Sie malware-frei: Halten Sie Ihren PC geschützt mit Gridinsoft Anti-Malware
Gridinsoft Anti-Malware bietet genau das – Seelenfrieden mit einer robusten, benutzerfreundlichen Lösung, die ständig aktualisiert wird, um die neuesten Bedrohungen zu bekämpfen. Von Cybersicherheitsexperten entwickelt, bietet es Echtzeit-Schutz und mühelose Malware-Entfernung. Es geht nicht nur darum, Bedrohungen zu erkennen; es geht darum, Ihr digitales Leben mit ununterbrochener Sicherheit zu verbessern. Probieren Sie es aus und erleben Sie, wie es sich anfühlt, sorgenfrei zu surfen!