NiceHashQuickMinerInstaller.exe Trojan CoinMiner Malware-Analyse
Technische Analyse
| Dateiname | NiceHashQuickMinerInstaller.exe |
| Dateityp |
PE32+ executable (GUI) x86-64 Mono/.Net assembly, for MS Windows
|
| Scanner-Version | 1.0.218.174 |
| Datenbankversion | 2025-06-20 04:00:44 UTC |
Trojan.Win64.CoinMiner.ca
Malware-Familie: CoinMiner
Weitere Datei scannen
Dateiidentifikation
| Hash-Typ | Wert | Aktion |
|---|---|---|
| MD5 |
dc6fcda0672000c5593f607ff7ec745f
|
|
| SHA1 |
4de5130435dd65437907442867e8db28bd82d1c2
|
|
| SHA256 |
40cb10da51be47280083008184649a2505d40b01c066321f3c6973d5bd760929
|
|
| SHA512 |
903623403201529fdcdf9c83064f71f3c379c107f4318ec874ddb216b92b06de717a2a02443310e101ead649f90fa8c9379cf8e4b6fdb265b2cbf9de303a9444
|
PE-Analyse
Grundlegende Informationen
▼| Symbol |
Hash: 80242aa29740ee2191fda98ac18af12d
Unscharf: bbc16c4d575b1b2b0e456be0da298f8f dHash: e8c4d0e4ac98d0e0 |
| Bildbasis | 0x140000000 |
| Einstiegspunkt | 0x140000000 |
| Kompilierungszeit | 2043-02-05 02:48:01 |
| Prüfsumme | 0x001d0d44 (Tatsächlich: 0x001d0d44) |
| OS-Version | 4.0 |
| PEiD-Signaturen |
PE32+ executable (GUI) x86-64 Mono/.Net assembly, for MS Windows
|
| PDB-Pfad | Z:\Development\signing\excavator\watchdog2\obj\Release\NiceHashQuickMiner.pdb |
| Digitale Signatur | OK |
| Importe | 0 |
| Exporte | 0 Funktionen |
| Ressourcen | 7 Ressourcen |
| Abschnitte | 2 Abschnitte |
Versionsinformationen
▼| Translation | 0x0000 0x04b0 |
| Comments | NiceHash QuickMiner |
| CompanyName | NiceHash |
| FileDescription | NiceHash QuickMiner |
| FileVersion | 0.6.12.0 |
| InternalName | NiceHashQuickMiner.exe |
| LegalCopyright | Copyright © 2022 |
| LegalTrademarks | |
| OriginalFilename | NiceHashQuickMiner.exe |
| ProductName | NiceHash QuickMiner |
| ProductVersion | 0.6.12.0 |
| Assembly Version | 0.6.12.0 |
PE-Abschnitte
▼| Name | Virtuelle Adresse | Virtuelle Größe | Rohgröße | Entropie | Eigenschaften | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00002000 |
1,545,250 bytes | 1,545,728 bytes | 4.81 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
FC002AB1360355CA9405615C1A8E6F52 |
.rsrc |
0x0017c000 |
289,948 bytes | 290,304 bytes | 3.60 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
03FE52B6F307AAABCDD4FE3DB2908D56 |
Ressourcenanalyse
▼| Ressourcentyp | Anzahl | Gesamtgröße | Prozentsatz |
|---|---|---|---|
| RT_ICON | 4 | 285,408 Bytes | |
| RT_GROUP_ICON | 1 | 62 Bytes | |
| RT_VERSION | 1 | 938 Bytes | |
| RT_MANIFEST | 1 | 3,081 Bytes |
Zertifikatsketten-Analyse
▼Keine digitalen Signaturen
Diese Datei ist nicht digital signiert.
Sicherheitsauswirkungen:
- Kann die Identität des Herausgebers nicht verifizieren
- Erhöhtes Sicherheitsrisiko beim Ausführen dieser Datei
- Kann Sicherheitswarnungen auf einigen Systemen auslösen
⚠ Diese Datei hat entweder keine digitale Signatur oder die Zertifikatskette konnte nicht verifiziert werden.
Seien Sie vorsichtig beim Ausführen unsignierter Dateien aus unbekannten Quellen.
Zertifikat-Verifizierungsstatus
OK
Trojan.Win64.CoinMiner.ca Entfernung
Gridinsoft hat die Fähigkeit, Trojan.Win64.CoinMiner.ca zu identifizieren und ohne weitere Benutzereingriffe zu entfernen.
Anti-Malware herunterladenEntfernungsanweisungen
Befolgen Sie diese Schritte, um die Bedrohung vollständig von Ihrem System zu entfernen
-
1
Holen Sie sich Gridinsoft Anti-Malware — es ist ein schneller 2 MB Download, der Ihren PC nicht verlangsamt.
-
2
Starten Sie den Installer gsam-de-install.exe. Die Installation dauert etwa 2 Minuten und erfordert keinen Neustart.
-
3
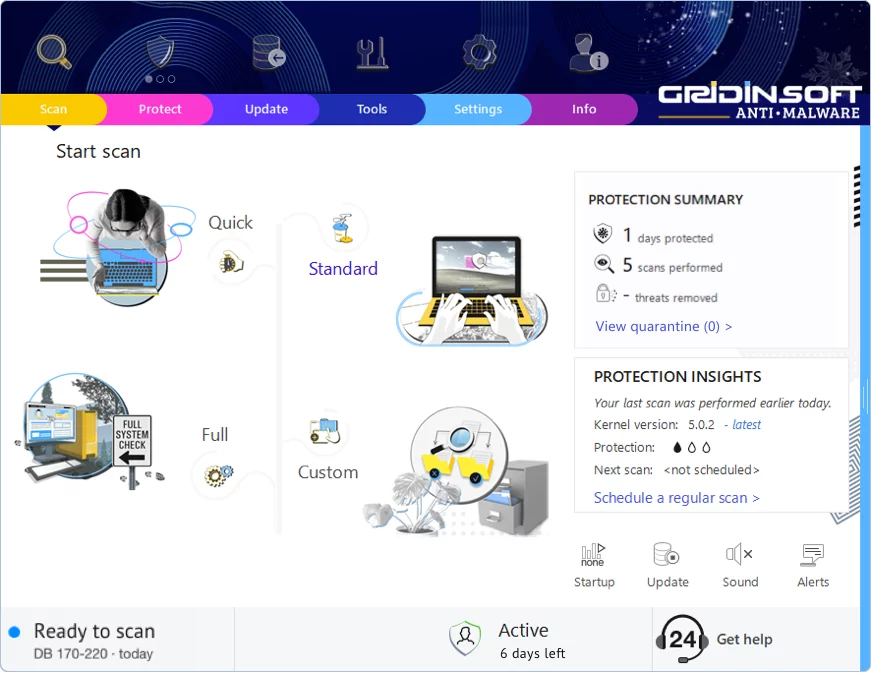
Die App startet direkt nach der Installation. Sie sehen das Hauptdashboard mit dem Scan-Button in der Mitte.
-
4
Klicken Sie auf "Standard-Scan" — dieser überprüft alle Orte, an denen sich Malware typischerweise versteckt: temporäre Ordner, Browser-Daten, Autostart-Programme und Systemverzeichnisse.
-
5
Sobald der Scan diese Bedrohung findet, klicken Sie auf "Jetzt bereinigen". Die Entfernung erfolgt normalerweise sofort, obwohl hartnäckige Infektionen einen Neustart erfordern können.
-
6
Wenn Sie eine Neustart-Aufforderung sehen, starten Sie den Computer neu. Dies entfernt alle Malware, die im Speicher lief, und sorgt für einen sauberen Systemstart.
Kommentar hinterlassen

Gridinsoft Anti-Malware
Bleiben Sie malware-frei: Halten Sie Ihren PC geschützt mit Gridinsoft Anti-Malware
Gridinsoft Anti-Malware bietet genau das – Seelenfrieden mit einer robusten, benutzerfreundlichen Lösung, die ständig aktualisiert wird, um die neuesten Bedrohungen zu bekämpfen. Von Cybersicherheitsexperten entwickelt, bietet es Echtzeit-Schutz und mühelose Malware-Entfernung. Es geht nicht nur darum, Bedrohungen zu erkennen; es geht darum, Ihr digitales Leben mit ununterbrochener Sicherheit zu verbessern. Probieren Sie es aus und erleben Sie, wie es sich anfühlt, sorgenfrei zu surfen!