MenuExtendido.exe Ransomware STOP Malware-Analyse
Technische Analyse
| Dateiname | MenuExtendido.exe |
| Dateityp |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Scanner-Version | 1.0.155.174 |
| Datenbankversion | 2024-01-25 13:02:33 UTC |
Ransom.Win32.STOP.dg!se51856
Malware-Familie: STOP
Weitere Datei scannen
Die hochgeladene Datei wird analysiert; die Datei selbst wird weder aufbewahrt noch an Dritte weitergegeben. Dateinamen und Analyseergebnisse können in öffentlichen Berichten erscheinen. Kontaktieren Sie vor der Übermittlung vertraulichen Materials den Support, um Übermittlungsweg und Verarbeitung zu vereinbaren. Support · So verwenden wir Ihre Daten
Dateiidentifikation
| Hash-Typ | Wert | Aktion |
|---|---|---|
| MD5 |
0b5eb3cb4a95e162d69a20e6c1ecf7b5
|
|
| SHA1 |
bac8d203231a5701e4738967d53f3647931dfb5c
|
|
| SHA256 |
39c52799056c0b5aecf1ac8084b6a307896603e8520430d1411962b76d70cb78
|
|
| SHA512 |
031be0f3654034f014c14b773aba68c2bc3fbc8d428f51075abd67672c8a98a7bc374ac6ff29530c6be60a57ba728f76d514d5b71b85842e5173bb6b8dfd7940
|
|
| ImpHash |
2f727a975c44a2925ace416e4a5ad2d8
|
PE-Analyse
Grundlegende Informationen
▼| Symbol |
Hash: 493f48d7fa0f12541d258d62ca498b1d
Unscharf: 7b303b99564165eadb247d64411b19ea dHash: c0dce8e8e8e8dcc4 |
| Bildbasis | 0x00400000 |
| Einstiegspunkt | 0x00644f2b |
| Kompilierungszeit | 2015-02-10 21:03:05 |
| Prüfsumme | 0x00000000 (Tatsächlich: 0x00a9dde0) |
| OS-Version | 5.0 |
| PEiD-Signaturen |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Digitale Signatur | The PE file does not contain a certificate table. |
| Importe |
8 Bibliotheken
kernel32, user32, advapi32, oleaut32, ole32, ntdll, SHFolder, shlwapi |
| Exporte | 0 Funktionen |
| Ressourcen | 738 Ressourcen |
| Abschnitte | 6 Abschnitte |
Versionsinformationen
▼| Comments | Creado con AutoPlay Media Studio (www.indigorose.com) |
| CompanyName | Doofy´s Projects |
| FileDescription | Menu Extendido para Windows |
| FileVersion | 7.3.0.0 |
| InternalName | ams_runtime |
| LegalCopyright | © Doofy´s Projects |
| OriginalFilename | MenuExtendido.exe |
| ProductName | MenuExtendido |
| ProductVersion | 7.3.0.0 |
| Translation | 0x0409 0x0000 |
PE-Abschnitte
▼| Name | Virtuelle Adresse | Virtuelle Größe | Rohgröße | Entropie | Eigenschaften | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
4,030,676 bytes | 4,030,976 bytes | 6.66 (Komprimiert) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
48372A2FDDF5240E0D09DF123A52D31D |
.rdata |
0x003da000 |
874,392 bytes | 874,496 bytes | 5.27 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
762F7EA9280CE4931523D3AC2ACC2ACB |
.data |
0x004b0000 |
486,232 bytes | 148,480 bytes | 5.35 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
E57E9C9325C8BB5AF6716DEC814C194A |
.rsrc |
0x00527000 |
1,468,324 bytes | 1,468,416 bytes | 7.35 (Komprimiert) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
A99E2FB65A248890D45E608484E8C37F |
.enigma1 |
0x0068e000 |
4,096 bytes | 4,268,032 bytes | 7.88 (Gepackt/Verschlüsselt) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
5C167CA2D03F2F4CE9E534146872B662 |
.enigma2 |
0x0068f000 |
290,816 bytes | 290,816 bytes | 5.89 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_CNT_UNINITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
41AD950B5DC6B0438DDE60417E0DC1B3 |
Entropie-Analyse-Warnung
1 Abschnitt(e) mit hoher Entropie (≥7.5) erkannt - mögliche Packung/Verschlüsselung
2 Abschnitt(e) mit erhöhter Entropie (≥6.5) - mögliche Komprimierung
Ressourcenanalyse
▼| Ressourcentyp | Anzahl | Gesamtgröße | Prozentsatz |
|---|---|---|---|
| PNG | 491 | 785,808 Bytes | |
| STYLE_XML | 4 | 77,256 Bytes | |
| TEXTFILE | 6 | 111,263 Bytes | |
| RT_CURSOR | 46 | 17,488 Bytes | |
| RT_BITMAP | 37 | 128,886 Bytes | |
| RT_ICON | 22 | 228,256 Bytes | |
| RT_MENU | 4 | 1,024 Bytes | |
| RT_DIALOG | 34 | 15,160 Bytes | |
| RT_STRING | 43 | 20,424 Bytes | |
| RT_GROUP_CURSOR | 41 | 890 Bytes | |
| RT_GROUP_ICON | 5 | 212 Bytes | |
| RT_VERSION | 1 | 884 Bytes | |
| RT_MANIFEST | 1 | 1,425 Bytes | |
| None | 3 | 140 Bytes |
Zertifikatsketten-Analyse
▼Keine digitalen Signaturen
Diese Datei ist nicht digital signiert.
Sicherheitsauswirkungen:
- Kann die Identität des Herausgebers nicht verifizieren
- Erhöhtes Sicherheitsrisiko beim Ausführen dieser Datei
- Kann Sicherheitswarnungen auf einigen Systemen auslösen
⚠ Diese Datei hat entweder keine digitale Signatur oder die Zertifikatskette konnte nicht verifiziert werden.
Seien Sie vorsichtig beim Ausführen unsignierter Dateien aus unbekannten Quellen.
Zertifikat-Verifizierungsstatus
The PE file does not contain a certificate table.
Empfehlung: Überprüfen Sie die Dateiquelle und stellen Sie sicher, dass sie von einem vertrauenswürdigen Herausgeber stammt.
Ransom.Win32.STOP.dg!se51856 Entfernung
Gridinsoft hat die Fähigkeit, Ransom.Win32.STOP.dg!se51856 zu identifizieren und ohne weitere Benutzereingriffe zu entfernen.
Anti-Malware herunterladenEntfernungsanweisungen
Befolgen Sie diese Schritte, um die Bedrohung vollständig von Ihrem System zu entfernen
-
1
Holen Sie sich Gridinsoft Anti-Malware — es ist ein schneller 2 MB Download, der Ihren PC nicht verlangsamt.
-
2
Starten Sie den Installer gsam-de-install.exe. Die Installation dauert etwa 2 Minuten und erfordert keinen Neustart.
-
3
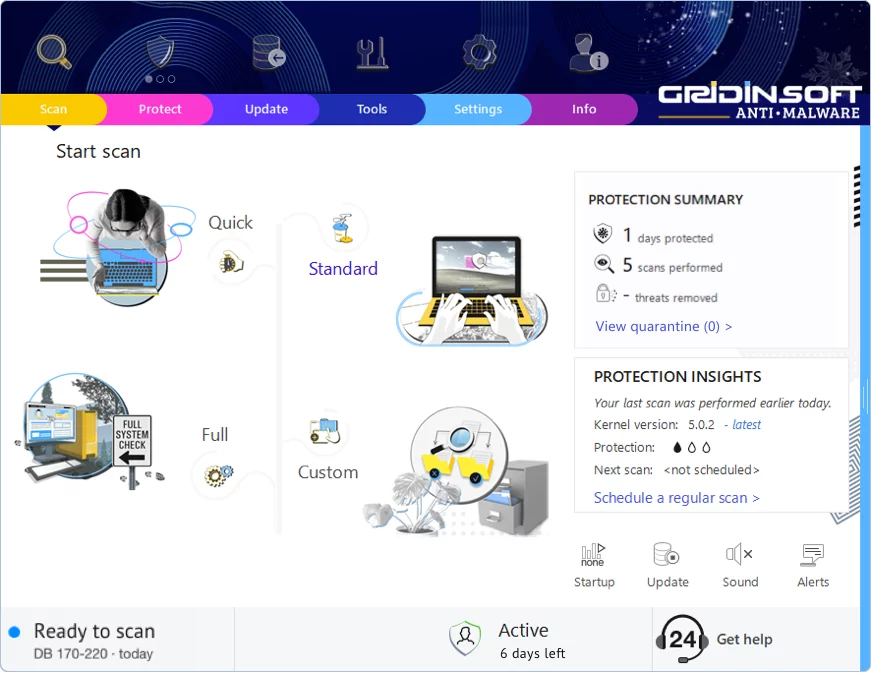
Die App startet direkt nach der Installation. Sie sehen das Hauptdashboard mit dem Scan-Button in der Mitte.
-
4
Klicken Sie auf "Standard-Scan" — dieser überprüft alle Orte, an denen sich Malware typischerweise versteckt: temporäre Ordner, Browser-Daten, Autostart-Programme und Systemverzeichnisse.
-
5
Sobald der Scan diese Bedrohung findet, klicken Sie auf "Jetzt bereinigen". Die Entfernung erfolgt normalerweise sofort, obwohl hartnäckige Infektionen einen Neustart erfordern können.
-
6
Wenn Sie eine Neustart-Aufforderung sehen, starten Sie den Computer neu. Dies entfernt alle Malware, die im Speicher lief, und sorgt für einen sauberen Systemstart.
Kommentar hinterlassen

Gridinsoft Anti-Malware
Bleiben Sie malware-frei: Halten Sie Ihren PC geschützt mit Gridinsoft Anti-Malware
Gridinsoft Anti-Malware bietet genau das – Seelenfrieden mit einer robusten, benutzerfreundlichen Lösung, die ständig aktualisiert wird, um die neuesten Bedrohungen zu bekämpfen. Von Cybersicherheitsexperten entwickelt, bietet es Echtzeit-Schutz und mühelose Malware-Entfernung. Es geht nicht nur darum, Bedrohungen zu erkennen; es geht darum, Ihr digitales Leben mit ununterbrochener Sicherheit zu verbessern. Probieren Sie es aus und erleben Sie, wie es sich anfühlt, sorgenfrei zu surfen!