Umaima.exe Trojan Packed Malware-Analyse
Technische Analyse
| Dateiname | Umaima.exe |
| Dateityp |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Scanner-Version | 1.0.262.174 |
| Datenbankversion | 2026-11-10 19:07:02 UTC |
Trojan.Win32.Packed.sa
Malware-Familie: Packed
Weitere Datei scannen
Die hochgeladene Datei wird analysiert; die Datei selbst wird weder aufbewahrt noch an Dritte weitergegeben. Dateinamen und Analyseergebnisse können in öffentlichen Berichten erscheinen. Kontaktieren Sie vor der Übermittlung vertraulichen Materials den Support, um Übermittlungsweg und Verarbeitung zu vereinbaren. Support · So verwenden wir Ihre Daten
Dateiidentifikation
| Hash-Typ | Wert | Aktion |
|---|---|---|
| MD5 |
101b0eb2e4e9a66491ed3f9411683452
|
|
| SHA1 |
9d1d3db6de8071a96ccc80fa661fb7432510eab7
|
|
| SHA256 |
2e6346ce1adf15bffca31a0c96274f615e3e0bbf53235e4b4c85555bc012b9d9
|
|
| SHA512 |
ad0fbbbf6bcf77ccb7312c2d3b5826fab465ed2681983605341a90892eb6f150bc448e9714b32baa918ae017c887cd5a7fea74980184d5d05dbb9595abc328e9
|
|
| ImpHash |
5a197ac1d46d50cb2ad5e3bc3c142211
|
PE-Analyse
Grundlegende Informationen
▼| Bildbasis | 0x00400000 |
| Einstiegspunkt | 0x004e0c61 |
| Kompilierungszeit | 2020-11-11 08:31:32 |
| Prüfsumme | 0x00000000 (Tatsächlich: 0x0016f2d3) |
| OS-Version | 4.0 |
| PEiD-Signaturen |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Digitale Signatur | No valid SignedData structure was found. |
| Importe | 12 Bibliotheken |
| Exporte | 0 Funktionen |
| Ressourcen | 62 Ressourcen |
| Abschnitte | 4 Abschnitte |
Versionsinformationen
▼| FileVersion | 1.0.0.0 |
| FileDescription | Windows 资源管理器后台服务 |
| ProductName | Windows 资源管理器后台服务 |
| ProductVersion | 1.0.0.0 |
| LegalCopyright | 作者版权所有 请尊重并使用正版 |
| Comments | 本程序使用易语言编写(http://www.eyuyan.com) |
| Translation | 0x0804 0x04b0 |
PE-Abschnitte
▼| Name | Virtuelle Adresse | Virtuelle Größe | Rohgröße | Entropie | Eigenschaften | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
1,052,798 bytes | 1,056,768 bytes | 6.60 (Komprimiert) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
17D9BF0F2F2A40AAD93B7CB2B9357DC3 |
.rdata |
0x00103000 |
198,964 bytes | 200,704 bytes | 4.25 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
B8AB49F2502DFA1AD0B0F328C639C640 |
.data |
0x00134000 |
361,578 bytes | 131,072 bytes | 5.27 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
8FAB0CEF707D5CBDE16B9B7F65237FBF |
.rsrc |
0x0018d000 |
72,320 bytes | 73,728 bytes | 4.70 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
5564211EB4BFA15D96B2A7EE1BF8792A |
Entropie-Analyse-Warnung
1 Abschnitt(e) mit erhöhter Entropie (≥6.5) - mögliche Komprimierung
Ressourcenanalyse
▼| Ressourcentyp | Anzahl | Gesamtgröße | Prozentsatz |
|---|---|---|---|
| TEXTINCLUDE | 3 | 370 Bytes | |
| RT_CURSOR | 4 | 1,104 Bytes | |
| RT_BITMAP | 14 | 6,040 Bytes | |
| RT_ICON | 10 | 52,808 Bytes | |
| RT_MENU | 2 | 656 Bytes | |
| RT_DIALOG | 10 | 4,418 Bytes | |
| RT_STRING | 11 | 2,268 Bytes | |
| RT_GROUP_CURSOR | 3 | 74 Bytes | |
| RT_GROUP_ICON | 3 | 158 Bytes | |
| RT_VERSION | 1 | 624 Bytes | |
| RT_MANIFEST | 1 | 461 Bytes |
Zertifikatsketten-Analyse
▼Keine digitalen Signaturen
Diese Datei ist nicht digital signiert.
Sicherheitsauswirkungen:
- Kann die Identität des Herausgebers nicht verifizieren
- Erhöhtes Sicherheitsrisiko beim Ausführen dieser Datei
- Kann Sicherheitswarnungen auf einigen Systemen auslösen
⚠ Diese Datei hat entweder keine digitale Signatur oder die Zertifikatskette konnte nicht verifiziert werden.
Seien Sie vorsichtig beim Ausführen unsignierter Dateien aus unbekannten Quellen.
Zertifikat-Verifizierungsstatus
No valid SignedData structure was found.
Empfehlung: Überprüfen Sie die Dateiquelle und stellen Sie sicher, dass sie von einem vertrauenswürdigen Herausgeber stammt.
Trojan.Win32.Packed.sa Entfernung
Gridinsoft hat die Fähigkeit, Trojan.Win32.Packed.sa zu identifizieren und ohne weitere Benutzereingriffe zu entfernen.
Anti-Malware herunterladenEntfernungsanweisungen
Befolgen Sie diese Schritte, um die Bedrohung vollständig von Ihrem System zu entfernen
-
1
Holen Sie sich Gridinsoft Anti-Malware — es ist ein schneller 2 MB Download, der Ihren PC nicht verlangsamt.
-
2
Starten Sie den Installer gsam-de-install.exe. Die Installation dauert etwa 2 Minuten und erfordert keinen Neustart.
-
3
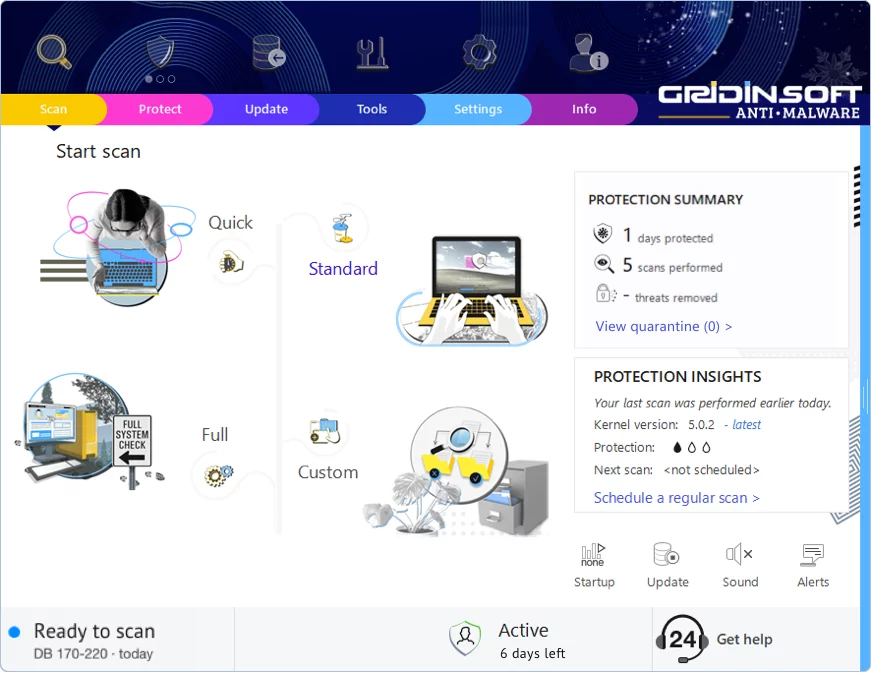
Die App startet direkt nach der Installation. Sie sehen das Hauptdashboard mit dem Scan-Button in der Mitte.
-
4
Klicken Sie auf "Standard-Scan" — dieser überprüft alle Orte, an denen sich Malware typischerweise versteckt: temporäre Ordner, Browser-Daten, Autostart-Programme und Systemverzeichnisse.
-
5
Sobald der Scan diese Bedrohung findet, klicken Sie auf "Jetzt bereinigen". Die Entfernung erfolgt normalerweise sofort, obwohl hartnäckige Infektionen einen Neustart erfordern können.
-
6
Wenn Sie eine Neustart-Aufforderung sehen, starten Sie den Computer neu. Dies entfernt alle Malware, die im Speicher lief, und sorgt für einen sauberen Systemstart.
Kommentar hinterlassen
Gridinsoft Anti-Malware
Bleiben Sie malware-frei: Halten Sie Ihren PC geschützt mit Gridinsoft Anti-Malware
Gridinsoft Anti-Malware bietet genau das – Seelenfrieden mit einer robusten, benutzerfreundlichen Lösung, die ständig aktualisiert wird, um die neuesten Bedrohungen zu bekämpfen. Von Cybersicherheitsexperten entwickelt, bietet es Echtzeit-Schutz und mühelose Malware-Entfernung. Es geht nicht nur darum, Bedrohungen zu erkennen; es geht darum, Ihr digitales Leben mit ununterbrochener Sicherheit zu verbessern. Probieren Sie es aus und erleben Sie, wie es sich anfühlt, sorgenfrei zu surfen!