Default.SFX Trojan CoinMiner Malware-Analyse
Technische Analyse
| Dateiname | Default.SFX |
| Dateityp |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Scanner-Version | 1.0.182.174 |
| Datenbankversion | 2024-07-18 22:00:28 UTC |
Trojan.Win64.CoinMiner.cl
Malware-Familie: CoinMiner
Weitere Datei scannen
Dateiidentifikation
| Hash-Typ | Wert | Aktion |
|---|---|---|
| MD5 |
979cadae9bfebeb9ccd8a27a9932603e
|
|
| SHA1 |
d6f269a423556f42eb0a783c0933525b1b85860a
|
|
| SHA256 |
2747374a962d0f297cdd831d26624c35b2191326eb370def14107b5c039bfdb8
|
|
| SHA512 |
9b5e2f8080527d97643dfa35ca3f5f36b202f27b54b6d120615fea1a51d7487b373d749753a2c4c36a0e7cca6bc2012cfce3780d7814352ea978dcb90e1f7982
|
|
| ImpHash |
b1c5b1beabd90d9fdabd1df0779ea832
|
PE-Analyse
Grundlegende Informationen
▼| Symbol |
Hash: 8d9da329386d64d6b86a12bd2f986399
Unscharf: 9043363bfee17e0d508057b9ae7189e9 dHash: 84b4b4d4c4ccccc0 |
| Bildbasis | 0x140000000 |
| Einstiegspunkt | 0x140032ee0 |
| Kompilierungszeit | 2024-05-12 10:17:07 |
| Prüfsumme | 0x00000000 (Tatsächlich: 0x0007906a) |
| OS-Version | 5.2 |
| PEiD-Signaturen |
PE32+ executable (GUI) x86-64, for MS Windows
|
| PDB-Pfad | D:\Projects\WinRAR\sfx\build\sfxrar64\Release\sfxrar.pdb |
| Digitale Signatur | The PE file does not contain a certificate table. |
| Importe |
3 Bibliotheken
KERNEL32, OLEAUT32, gdiplus |
| Exporte | 0 Funktionen |
| Ressourcen | 28 Ressourcen |
| Abschnitte | 8 Abschnitte |
PE-Abschnitte
▼| Name | Virtuelle Adresse | Virtuelle Größe | Rohgröße | Entropie | Eigenschaften | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
288,622 bytes | 288,768 bytes | 6.47 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
F06BB06E02377AE8B223122E53BE35C2 |
.rdata |
0x00048000 |
75,972 bytes | 76,288 bytes | 5.27 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
2DE06D4A6920A6911E64FF20000EA72F |
.data |
0x0005b000 |
59,228 bytes | 6,656 bytes | 3.26 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
0DBDB901A7D477980097E42E511A94FB |
.pdata |
0x0006a000 |
12,396 bytes | 12,800 bytes | 5.50 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
B0CE0F057741AD2A4EF4717079FA34E9 |
.didat |
0x0006e000 |
864 bytes | 1,024 bytes | 3.05 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
1FCC7B1D7A02443319F8FCC2BE4CA936 |
_RDATA |
0x0006f000 |
348 bytes | 512 bytes | 3.34 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
3F331EC50F09BA861BEAF955B33712D5 |
.rsrc |
0x00070000 |
58,208 bytes | 58,368 bytes | 6.60 (Komprimiert) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
ADA5628B9441C3D4F775B5C1BE0267EF |
.reloc |
0x0007f000 |
2,416 bytes | 2,560 bytes | 5.34 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
77A9DDFC47A5650D6EEBBCC823E39532 |
Entropie-Analyse-Warnung
1 Abschnitt(e) mit erhöhter Entropie (≥6.5) - mögliche Komprimierung
Ressourcenanalyse
▼| Ressourcentyp | Anzahl | Gesamtgröße | Prozentsatz |
|---|---|---|---|
| PNG | 2 | 8,430 Bytes | |
| RT_ICON | 7 | 38,113 Bytes | |
| RT_DIALOG | 6 | 2,916 Bytes | |
| RT_STRING | 11 | 5,030 Bytes | |
| RT_GROUP_ICON | 1 | 104 Bytes | |
| RT_MANIFEST | 1 | 1,875 Bytes |
Zertifikatsketten-Analyse
▼Keine digitalen Signaturen
Diese Datei ist nicht digital signiert.
Sicherheitsauswirkungen:
- Kann die Identität des Herausgebers nicht verifizieren
- Erhöhtes Sicherheitsrisiko beim Ausführen dieser Datei
- Kann Sicherheitswarnungen auf einigen Systemen auslösen
⚠ Diese Datei hat entweder keine digitale Signatur oder die Zertifikatskette konnte nicht verifiziert werden.
Seien Sie vorsichtig beim Ausführen unsignierter Dateien aus unbekannten Quellen.
Zertifikat-Verifizierungsstatus
The PE file does not contain a certificate table.
Empfehlung: Überprüfen Sie die Dateiquelle und stellen Sie sicher, dass sie von einem vertrauenswürdigen Herausgeber stammt.
Trojan.Win64.CoinMiner.cl Entfernung
Gridinsoft hat die Fähigkeit, Trojan.Win64.CoinMiner.cl zu identifizieren und ohne weitere Benutzereingriffe zu entfernen.
Anti-Malware herunterladenEntfernungsanweisungen
Befolgen Sie diese Schritte, um die Bedrohung vollständig von Ihrem System zu entfernen
-
1
Holen Sie sich Gridinsoft Anti-Malware — es ist ein schneller 2 MB Download, der Ihren PC nicht verlangsamt.
-
2
Starten Sie den Installer gsam-de-install.exe. Die Installation dauert etwa 2 Minuten und erfordert keinen Neustart.
-
3
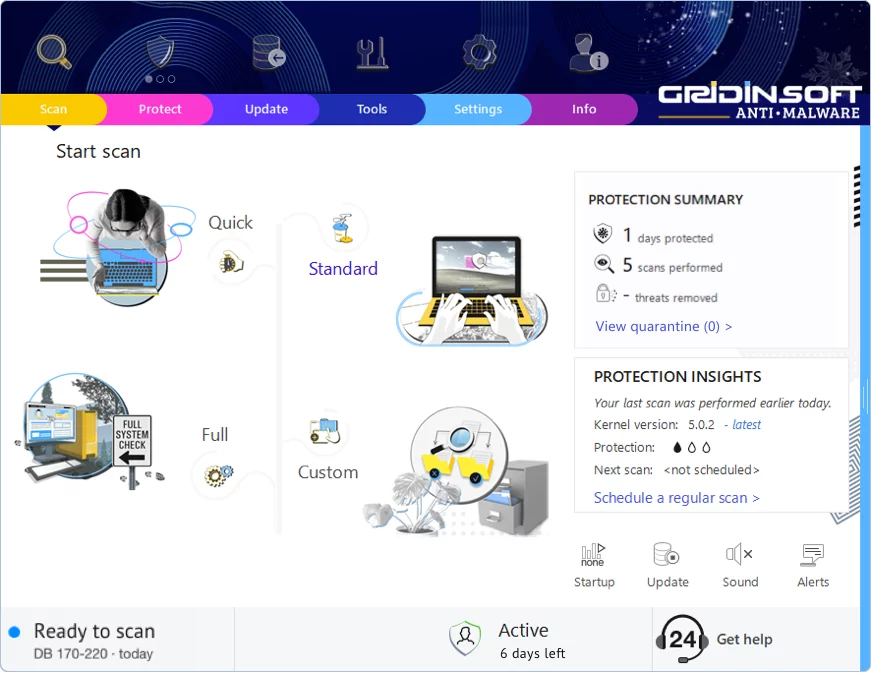
Die App startet direkt nach der Installation. Sie sehen das Hauptdashboard mit dem Scan-Button in der Mitte.
-
4
Klicken Sie auf "Standard-Scan" — dieser überprüft alle Orte, an denen sich Malware typischerweise versteckt: temporäre Ordner, Browser-Daten, Autostart-Programme und Systemverzeichnisse.
-
5
Sobald der Scan diese Bedrohung findet, klicken Sie auf "Jetzt bereinigen". Die Entfernung erfolgt normalerweise sofort, obwohl hartnäckige Infektionen einen Neustart erfordern können.
-
6
Wenn Sie eine Neustart-Aufforderung sehen, starten Sie den Computer neu. Dies entfernt alle Malware, die im Speicher lief, und sorgt für einen sauberen Systemstart.
Kommentar hinterlassen

Gridinsoft Anti-Malware
Bleiben Sie malware-frei: Halten Sie Ihren PC geschützt mit Gridinsoft Anti-Malware
Gridinsoft Anti-Malware bietet genau das – Seelenfrieden mit einer robusten, benutzerfreundlichen Lösung, die ständig aktualisiert wird, um die neuesten Bedrohungen zu bekämpfen. Von Cybersicherheitsexperten entwickelt, bietet es Echtzeit-Schutz und mühelose Malware-Entfernung. Es geht nicht nur darum, Bedrohungen zu erkennen; es geht darum, Ihr digitales Leben mit ununterbrochener Sicherheit zu verbessern. Probieren Sie es aus und erleben Sie, wie es sich anfühlt, sorgenfrei zu surfen!