SZPlayer 24.07.524.zip Trojan CoinMiner Malware-Analyse
Technische Analyse
| Dateiname | SZPlayer 24.07.524.zip |
| Dateityp |
Zip archive data, at least v1.0 to extract
|
| Scanner-Version | 1.0.182.174 |
| Datenbankversion | 2024-07-21 12:00:26 UTC |
Trojan.Win32.CoinMiner.oa!s1
Malware-Familie: CoinMiner
Weitere Datei scannen
Dateiidentifikation
| Hash-Typ | Wert | Aktion |
|---|---|---|
| MD5 |
a08b96148ae77f7811d3b3d8e3d5d776
|
|
| SHA1 |
b6a8df97b2c08256472aa556c3a7431bad14d7a4
|
|
| SHA256 |
2316f909523542af10b78e32fee08a9f38883a57ae0eca7e89f1d43070f23fcb
|
|
| SHA512 |
ee7f2c0af8e4c4b3437775c198c8e9c03cedb57cf49ed0be850f8cbf2d53a4af78d4ba53f094014062f9bfde43058509ca875898de9ae26de879010ee1709a57
|
Trojan.Win32.CoinMiner.oa!s1 Entfernung
Gridinsoft hat die Fähigkeit, Trojan.Win32.CoinMiner.oa!s1 zu identifizieren und ohne weitere Benutzereingriffe zu entfernen.
Anti-Malware herunterladenEntfernungsanweisungen
Befolgen Sie diese Schritte, um die Bedrohung vollständig von Ihrem System zu entfernen
-
1
Holen Sie sich Gridinsoft Anti-Malware — es ist ein schneller 2 MB Download, der Ihren PC nicht verlangsamt.
-
2
Starten Sie den Installer gsam-de-install.exe. Die Installation dauert etwa 2 Minuten und erfordert keinen Neustart.
-
3
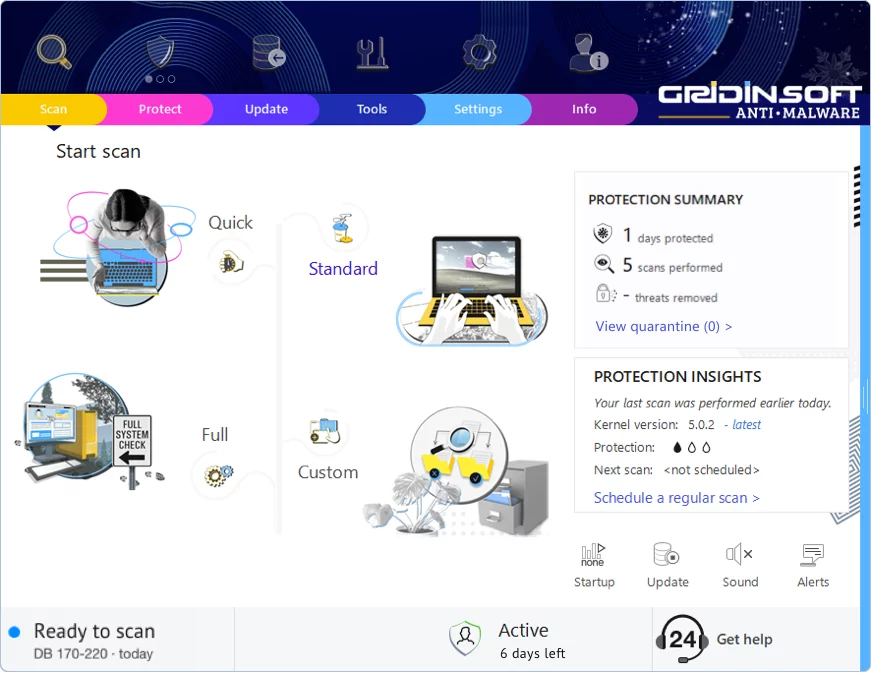
Die App startet direkt nach der Installation. Sie sehen das Hauptdashboard mit dem Scan-Button in der Mitte.
-
4
Klicken Sie auf "Standard-Scan" — dieser überprüft alle Orte, an denen sich Malware typischerweise versteckt: temporäre Ordner, Browser-Daten, Autostart-Programme und Systemverzeichnisse.
-
5
Sobald der Scan diese Bedrohung findet, klicken Sie auf "Jetzt bereinigen". Die Entfernung erfolgt normalerweise sofort, obwohl hartnäckige Infektionen einen Neustart erfordern können.
-
6
Wenn Sie eine Neustart-Aufforderung sehen, starten Sie den Computer neu. Dies entfernt alle Malware, die im Speicher lief, und sorgt für einen sauberen Systemstart.
Kommentar hinterlassen

Gridinsoft Anti-Malware
Bleiben Sie malware-frei: Halten Sie Ihren PC geschützt mit Gridinsoft Anti-Malware
Gridinsoft Anti-Malware bietet genau das – Seelenfrieden mit einer robusten, benutzerfreundlichen Lösung, die ständig aktualisiert wird, um die neuesten Bedrohungen zu bekämpfen. Von Cybersicherheitsexperten entwickelt, bietet es Echtzeit-Schutz und mühelose Malware-Entfernung. Es geht nicht nur darum, Bedrohungen zu erkennen; es geht darum, Ihr digitales Leben mit ununterbrochener Sicherheit zu verbessern. Probieren Sie es aus und erleben Sie, wie es sich anfühlt, sorgenfrei zu surfen!