
Was Gridinsoft auf glacat.com beobachtet hat
Ein Gridinsoft-Bedrohungsanalyst hat die Website direkt geprüft und die Belege für diese Entscheidung dokumentiert.
GMA-20261021151406-031cbace
- Geprüft
- von Gridinsoft, Bedrohungsanalyst
- Analystenbefund
- Öffentlicher URL-Kürzer und Filesharing-Dienst — Prüfung des exakten Objekts erforderlich
- Beweisgrundlage
- Eigene Website-Analyse Informationen externer Anbieter: Nur Kontext — nicht für diese Entscheidung verwendet
Die aktuelle unabhängige Prüfung reproduzierte kein aktives Phishing- oder Malware-Objekt auf glacat.com. Das frische Gridinsoft-Ergebnis nannte kein konkretes schädliches Objekt, Root und öffentliche Seiten zeigten den beschriebenen Kürzungs- und Sharing-Dienst, und alle 28 über öffentliche Quellen gefundenen exakten Kurzlinks lieferten derzeit HTTP 404 ohne Weiterleitung. Öffentliche urlscan-Datensätze bewahrten historische exakte Codes mit Weiterleitungen auf fremde zahlungs- oder markenähnliche Pfade; das belegt früheren Missbrauch einzelner Objekte, aber die verfügbaren Aufzeichnungen zeigten keinen bestimmten Zugangsdaten-Empfänger, Malware-Payload, keine Datei oder keinen Hash. Externe Domain-Blacklist-Einstufungen und OTX-Beziehungen sind Kontext und benennen kein aktuelles Sample. Eine domainweite Safe-Aussage ist nicht gerechtfertigt, weil der vollständige aktive, private, nicht indexierte, gelöschte und zukünftige nutzergesteuerte Namensraum nicht aufzählbar ist. Die bestehende Einstufung Suspicious Website ist mit diesem objektabhängigen inconclusive-Ergebnis vereinbar; eine Änderung ist nicht belegt.
Analystenbefunde
Prüfung mit 8 dokumentierten Beobachtungen Belege anzeigen
Ein frisches unterstütztes Gridinsoft-Ergebnis für glacat.com erreichte den Service-Root mit HTTP 200 und enthielt kein positives Verhaltenssignal. Es identifizierte weder einen exakten Zugangsdaten-Empfänger noch eine fremde Weiterleitung, einen automatischen Download, eine Malware-Datei, Payload, Exploit, Befehl oder Hash. Die Kategorie Suspicious Website ist ein breiter Vorsichtshinweis und keine Aussage, dass jeder Kurzlink oder jedes gespeicherte Objekt schädlich ist.
- Öffentliche Artefakt-URL https://gridinsoft.com/online-virus-scanner/url/glacat-com
-
HTTP-Status
200 - Seitenelement The fresh result contained no positive behavior signal.
- Analystenbeobachtung The fresh result did not name a concrete harmful glacat.com URL, destination, file, payload, receiver, command, exploit, or hash.
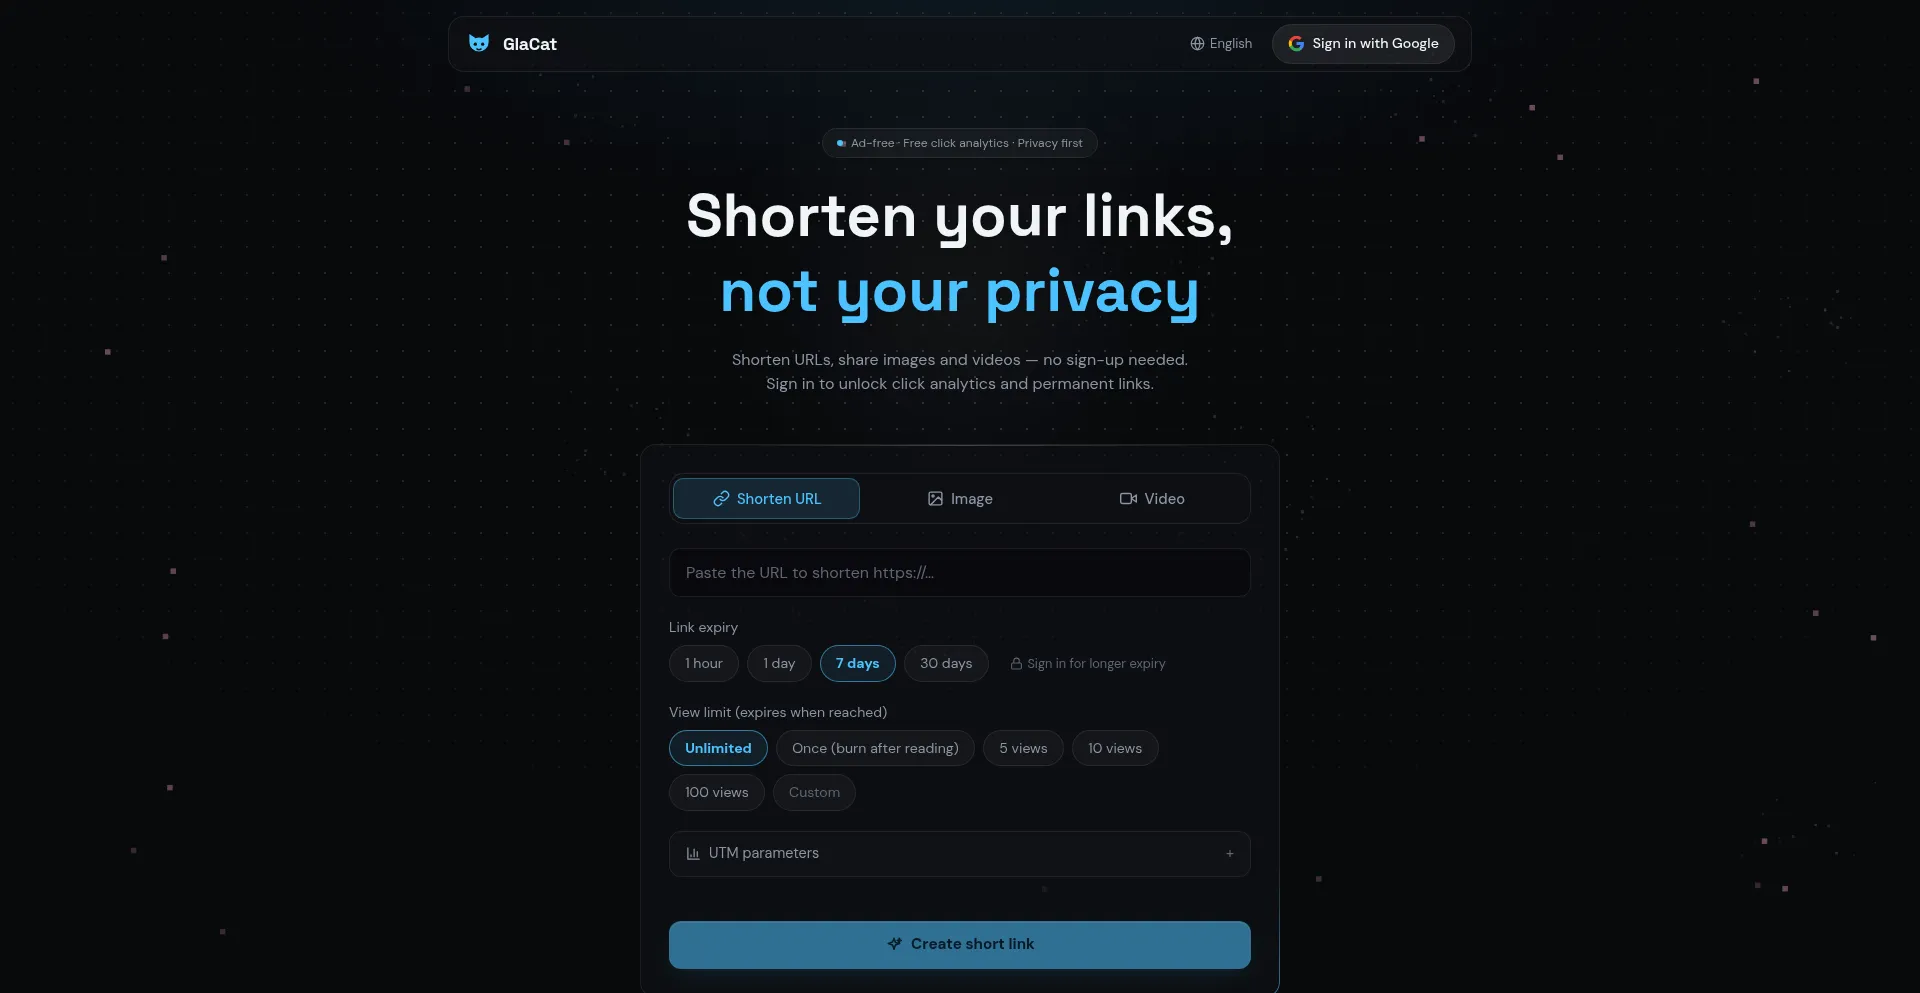
Apex sowie die öffentlichen Seiten zu Sicherheit, Werbefreiheit, Burn, Teilen, Über uns, Datenschutz und Bedingungen lieferten HTTP 200 und stellten GlaCat konsistent als nutzergesteuerten Dienst für URL-Kürzung sowie Datei-, Bild- und Video-Sharing dar. Root und öffentliche Seiten führten nicht zu einem fremden Host, verlangten keine Zugangsdaten außerhalb des Anbieters, starteten keinen Executable- oder Archiv-Download und zeigten keine Malware-Payload. Angaben zu URL-Prüfung, Limits, Turnstile und Missbrauchsmeldungen sind Betreiberangaben und sichtbare Kontrollen, kein unabhängiger Nachweis für jedes Nutzerobjekt.
-
HTTP-Status
200 - Seitenelement The public interface offers URL shortening and file, image, and video sharing.
- Seitenelement The security page describes URL checks, creation rate limits, Turnstile, and an abuse-report address.
- Analystenbeobachtung No unrelated redirect, non-provider credential request, executable or archive download, or malware payload was observed on the reviewed root and public information pages.
28 verschiedene exakte Kurzcodes aus öffentlichen URL-Quellen, historischen Aufzeichnungen oder exakter Suche wurden direkt mit Desktop-, Mobil-, Crawler- und Gridinsoft-Review-Profilen geprüft. Jeder Code lieferte aktuell dieselbe GlaCat-Antwort HTTP 404 ohne Location-Header. Keiner zeigte derzeit eine Weiterleitung, einen Zugangsdaten-Empfänger, eine Datei, Malware-Payload oder einen Hash. Das stützt Löschung oder Ablauf der bekannten öffentlichen Objekte, erfasst aber nicht alle privaten oder nicht indexierten Codes und Dateien.
-
HTTP-Status
404 - Analystenbeobachtung All 28 known codes returned HTTP 404 without a Location header across five request profiles.
- Analystenbeobachtung Checked codes: /uGB03mp, /uJzoyJ3, /uL39GYn, /u2X8WA2, /uvfJCpg, /usyZb2i, /uE1z7vD, /u8tpyYn, /uE22eyb, /uMSx1nw, /uI3qoMN, /uBBwrod, /uFtOVeI, /unIgFpC, /ufmkyoE, /uCoW7sC, /uymMmVo, /uxAXjBn, /uDLa5I1, /uOClpWB, /uSzCJEJ, /u3WDt8h, /ubNU3fL, /uGC3Kcu, /uZcXIvH, /uSrlY37, /ukhx9LJ, and /uCvBJmF.
- Analystenbeobachtung A synthetic nonexistent code also returned the same HTTP 404 response and no redirect.
Öffentliche urlscan-Aufzeichnungen aus 2026 bewahrten exakte GlaCat-Kurzcodes, die mit HTTP 302 zu fremden Hosts sowie zahlungs- oder markenähnlichen Pfaden weiterleiteten. Repräsentative Ziele waren mdmh-pinebluff.com, rngtechindia.com, eurobank.s-host.net, eopyy.s-host.net, bingo-cafe.com, bingo-kaffee.com, bingo-coffee.com und crowhurst.com.au. Die während dieser Prüfung verfügbaren Zielseiten zeigten eine Hosting-Bot-Sperre oder HTTP 404 statt eines erfassten Zugangsdatenformulars oder einer Malware-Auslieferung. Das ist reproduzierbarer historischer Missbrauch auf Objektebene, belegt aber keine bestimmte Phishing-Payload, keinen Empfänger, keine Malware-Datei und keinen Hash; die betreffenden GlaCat-Codes liefern jetzt HTTP 404.
- Öffentliche Artefakt-URL https://urlscan.io/result/019d6d43-f5b0-73cc-81d6-5500caed9423/
-
Weiterleitungsziel
https://mdmh-pinebluff.com/r/50ooO3O7 -
Weiterleitungsziel
https://rngtechindia.com/pay/pLF9LD52 -
Weiterleitungsziel
https://eurobank.s-host.net/KQxXmItm -
Weiterleitungsziel
https://eopyy.s-host.net/pay/BjQ21x6L -
Weiterleitungsziel
https://bingo-cafe.com/QOQpz2xb - Analystenbeobachtung The preserved scans demonstrate historical exact short-link redirects to unrelated hosts, while the available final-page captures showed a bot block or HTTP 404 and did not expose a credential receiver, malware payload, file, or hash.
Der eingereichte exakte Host und die registrierbare Parent-Domain sind derselbe Apex glacat.com. urlscan meldete 2.741 öffentliche Scans und lieferte historische Weiterleitungsbelege für exakte Objekte; jüngste Ergebnisse konzentrierten sich auf wenige inzwischen deaktivierte Codes und trugen kein schädliches urlscan-Urteil. OTX behielt 16 PhishDestroy-bezogene Pulse-Zuordnungen und zehn URL-Beobachtungen für den Apex; www.glacat.com hatte keine DNS-Antwort. Aktuelle öffentliche Snapshots von URLhaus, OpenPhish, Phishing.Database, ThreatFox und dem aktiven PhishDestroy-Feed hatten keinen exakten Treffer.
- Öffentliche Artefakt-URL https://urlscan.io/domain/glacat.com
- Öffentliche Artefakt-URL https://otx.alienvault.com/indicator/domain/glacat.com
- Öffentliche Artefakt-URL https://web.archive.org/web/*/glacat.com/*
- Analystenbeobachtung urlscan reported 2,741 public scans; OTX retained 16 PhishDestroy-related pulse associations and 10 URL observations.
- Analystenbeobachtung The current public URLhaus, OpenPhish, Phishing.Database, ThreatFox, and PhishDestroy active-feed snapshots contained no exact glacat.com match.
- Analystenbeobachtung Exact-host and parent-domain OSINT refer to the same glacat.com apex; www.glacat.com did not resolve.
Wayback lieferte 114 zusammengefasste Datensätze für den Apex und 218 Wildcard-Datensätze. Ein Root-Snapshot von 2021 gehörte zu einem früheren geparkten Domain-Lebenszyklus; Snapshots ab 2024 zeigten den GlaCat-Dienst. Ein archivierter exakter Code von 2024 lieferte eine strukturierte Nicht-gefunden-Antwort statt einer Weiterleitung. Das Archiv bewahrte am Apex kein exaktes Zugangsdatenformular, keine Malware-Datei, Payload oder Hash, ist aber endlich und erfasst private, gelöschte oder nicht aufgezeichnete Links und Dateien nicht vollständig.
- Öffentliche Artefakt-URL https://web.archive.org/web/*/glacat.com/*
- Analystenbeobachtung Wayback returned 114 collapsed apex records and 218 wildcard records.
- Analystenbeobachtung The 2021 root was parked under an earlier lifecycle; snapshots from 2024 onward presented the GlaCat service.
- Analystenbeobachtung The archived exact path /uBBwrod returned a structured not-found response with no redirect destination.
Der aktuelle externe Snapshot enthielt dreizehn schädliche und ein verdächtiges Ergebnis. Die negativen Engines nutzten Domain-Blacklist-Methoden und vergaben Phishing-, Malware-, Schädlich- oder Verdächtig-Einstufungen; Avira, Norton und Bitdefender hatten weitere Warnungen. Die verfügbaren Einträge nannten keine exakte aktive URL, Antwort, Zugangsdaten-Empfänger, Datei, Payload oder Hash als Ursache. Sie dokumentieren Reputationskonflikt und historischen Missbrauchskontext, kein reproduzierbares aktuelles schädliches Objekt.
- Seitenelement External snapshot: 13 malicious and 1 suspicious domain-level results.
- Analystenbeobachtung The adverse engines used blacklist methods and did not name an exact currently active glacat.com URL, response, file, payload, receiver, or hash.
- Analystenbeobachtung Domain-level blacklist categories are distinct from a captured exact URL with observable harmful behavior.
glacat.com ist ein öffentlicher nutzergesteuerter Namensraum für Kurzlinks und Filesharing. Der Root bietet Erstellung, aber kein vollständiges Verzeichnis aktiver, privater, gelöschter oder zukünftiger Codes und Dateien. 28 öffentliche exakte Codes wurden gefunden und geprüft, doch der relevante Namensraum ist nicht unabhängig aufzählbar. Eine saubere endliche Stichprobe und erklärte Missbrauchskontrollen erlauben daher keine domainweite Safe-Zertifizierung. Künftige Befunde müssen den exakten Kurzlink oder das gespeicherte Objekt und sein sichtbares Ziel oder seinen Inhalt prüfen.
- Seitenelement The root exposes public URL-shortening and file-sharing creation interfaces but no complete object directory.
- Analystenbeobachtung Twenty-eight known public codes were reviewed, but the complete current, private, deleted, and future namespace was not publicly enumerable.
- Analystenbeobachtung A domain-wide Safe verdict cannot be inferred from a clean root or a finite set of disabled user-controlled objects.
Umfang und Einschränkungen
- Der eingereichte exakte Host ist die registrierbare Parent-Domain; Host- und Parent-OSINT beziehen sich auf denselben Apex glacat.com. Der nicht vorhandene www-Alias wurde separat geprüft.
- Die Prüfung umfasste das frische Gridinsoft-Ergebnis, Root und sieben öffentliche Informationsseiten, 28 exakte öffentliche Kurzcodes, Desktop-, Mobil-, Crawler- und Review-Profile, DNS, TLS, URL- und Threat-Intelligence, aktive Phishing- und Malware-Feeds, historische Aufzeichnungen und Archive.
- Der vollständige aktuelle, private, nicht indexierte, gelöschte und zukünftige Kurzcode- und Dateinamensraum ist nicht öffentlich aufzählbar. 28 bekannte Objekte wurden geprüft; über unbeobachtete Objekte wird keine Aussage getroffen.
- Historische urlscan-Datensätze bewahrten Weiterleitungen zu fremden Hosts, aber verfügbare Zielaufzeichnungen zeigten Bot-Sperre oder HTTP 404. Daher wird nicht behauptet, dass ein bestimmter Zugangsdaten-Empfänger, eine Malware-Datei, Payload oder Hash erfasst wurde.
- Angaben des Dienstes zu Sicherheit, Limits, Turnstile und Missbrauchsmeldung wurden als Betreiberangaben und sichtbare Kontrollen erfasst; ihre Wirksamkeit für jedes Nutzerobjekt wurde nicht unabhängig bestätigt.
- Bedingte, geografische, kontobezogene, sprach-, referrer-, geräte- oder zeitabhängige Inhalte können außerhalb der geprüften Profile und Standorte abweichen.
- Öffentliche Suche, urlscan, OTX, Archive, Feeds und Sandbox-Indizes sind endlich. Fehlende aktive Treffer beweisen nicht, dass kein nicht indexiertes oder historisches schädliches Objekt existierte.
- Historische Threat-Intelligence- und Zertifikatseinträge sind unvollständig; Lücken in dieser Abdeckung belegen keine Sicherheit.
- Externe Blacklist- und Threat-Intelligence-Einstufungen bleiben unabhängig verwalteter Kontext. Sie sind nicht gleichbedeutend mit einer aktuellen reproduzierbaren schädlichen URL oder einem Sample und bestimmten das Gridinsoft-Urteil nicht.
- Das Urteil zertifiziert nicht jeden aktuellen oder zukünftigen Kurzlink oder jede Datei als sicher und garantiert keine unveränderten Inhalte oder Ziele.


Helfen Sie, andere zu schützen, indem Sie diese Seite in den sozialen Medien teilen! Je mehr Menschen von glacat.com erfahren, desto weniger Chancen haben sie, jemanden zu täuschen. Helfen Sie anderen, glacat.com einzuschätzen, indem Sie diese Seite in den sozialen Medien teilen!